執筆者:蜂須賀
はじめに
準拠デバイスなのに、Google Chrome だとブロックされていませんか?
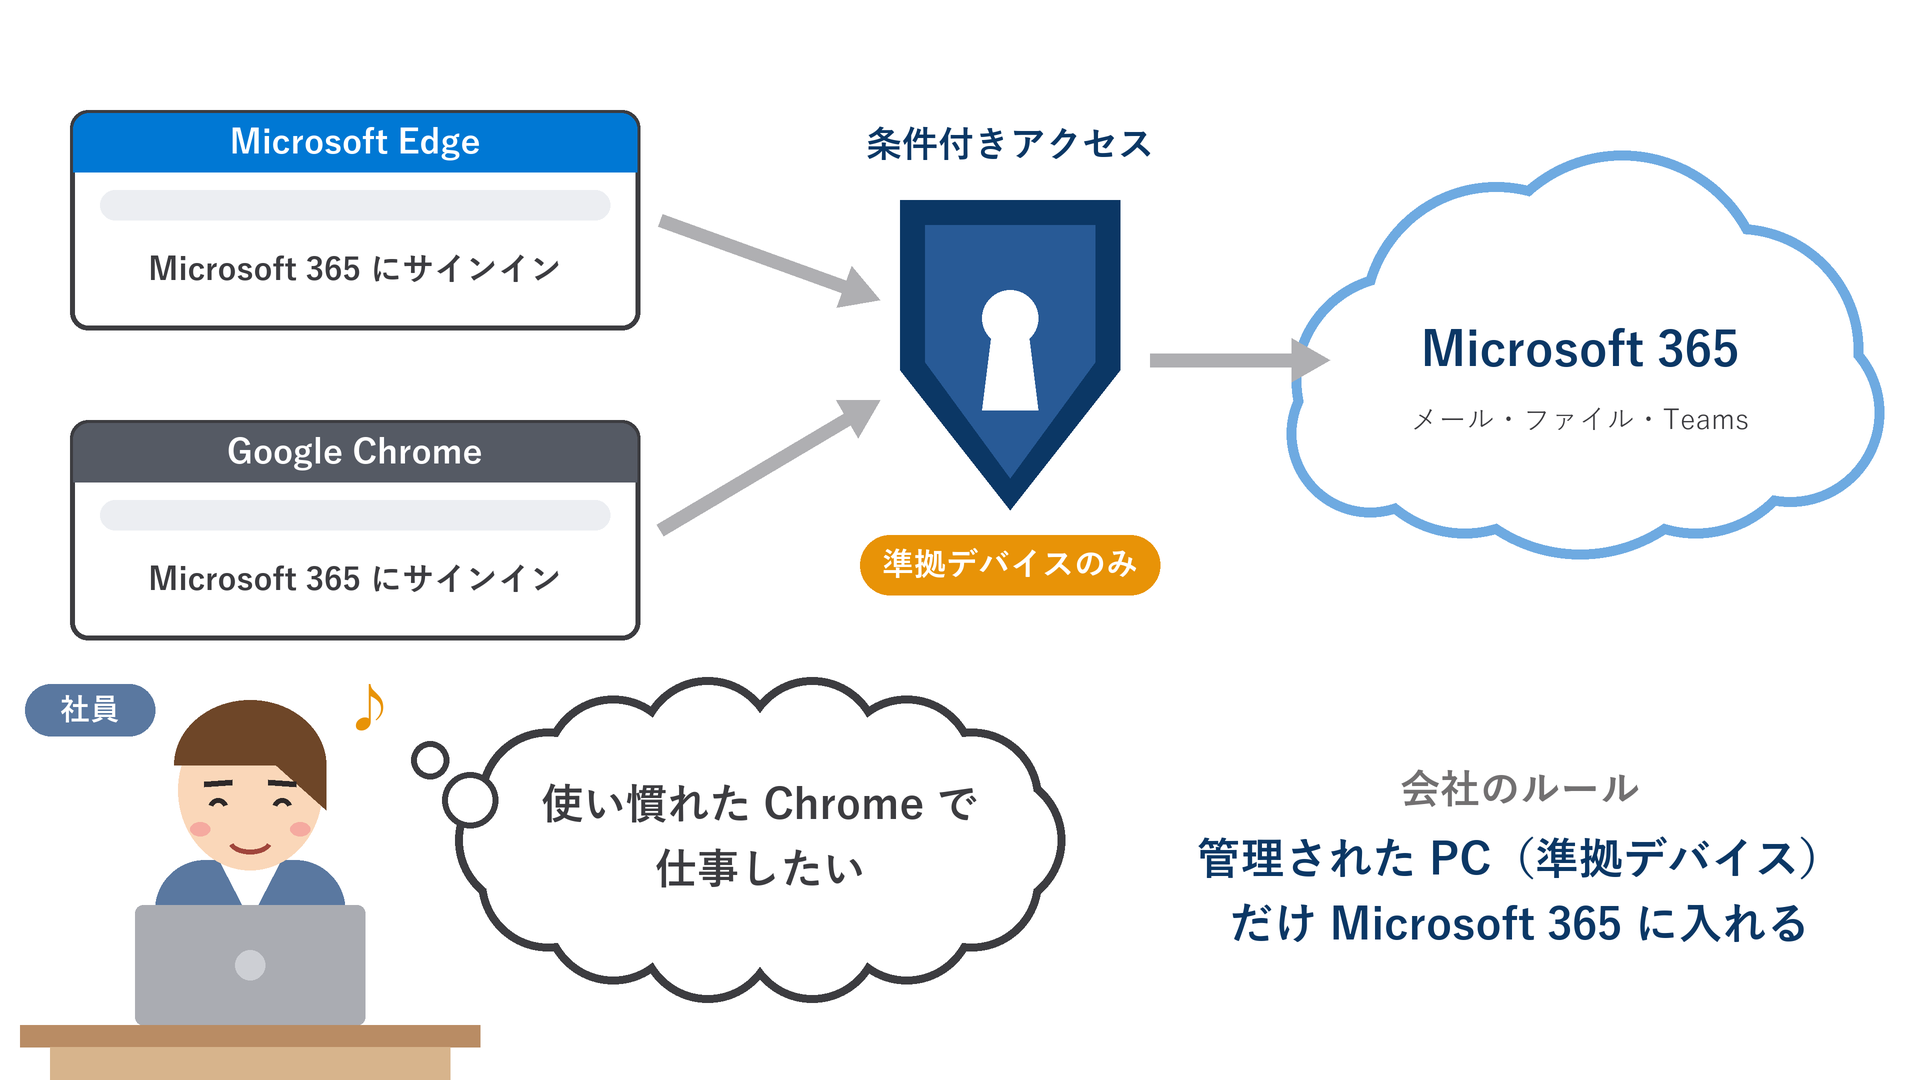
Microsoft 365 を安全に使うために、「会社が管理している PC(準拠デバイス)からだけアクセスを許可する」という条件付きアクセスを導入する会社が増えています。私物の PC や、セキュリティの設定を満たしていない PC からは、メールやファイルを開けないようにする仕組みです。一方で、社員が毎日使うブラウザーは Microsoft Edge だけとは限りません。「使い慣れた Google Chrome で仕事をしたい」という声は、どの会社でもよく聞きます。
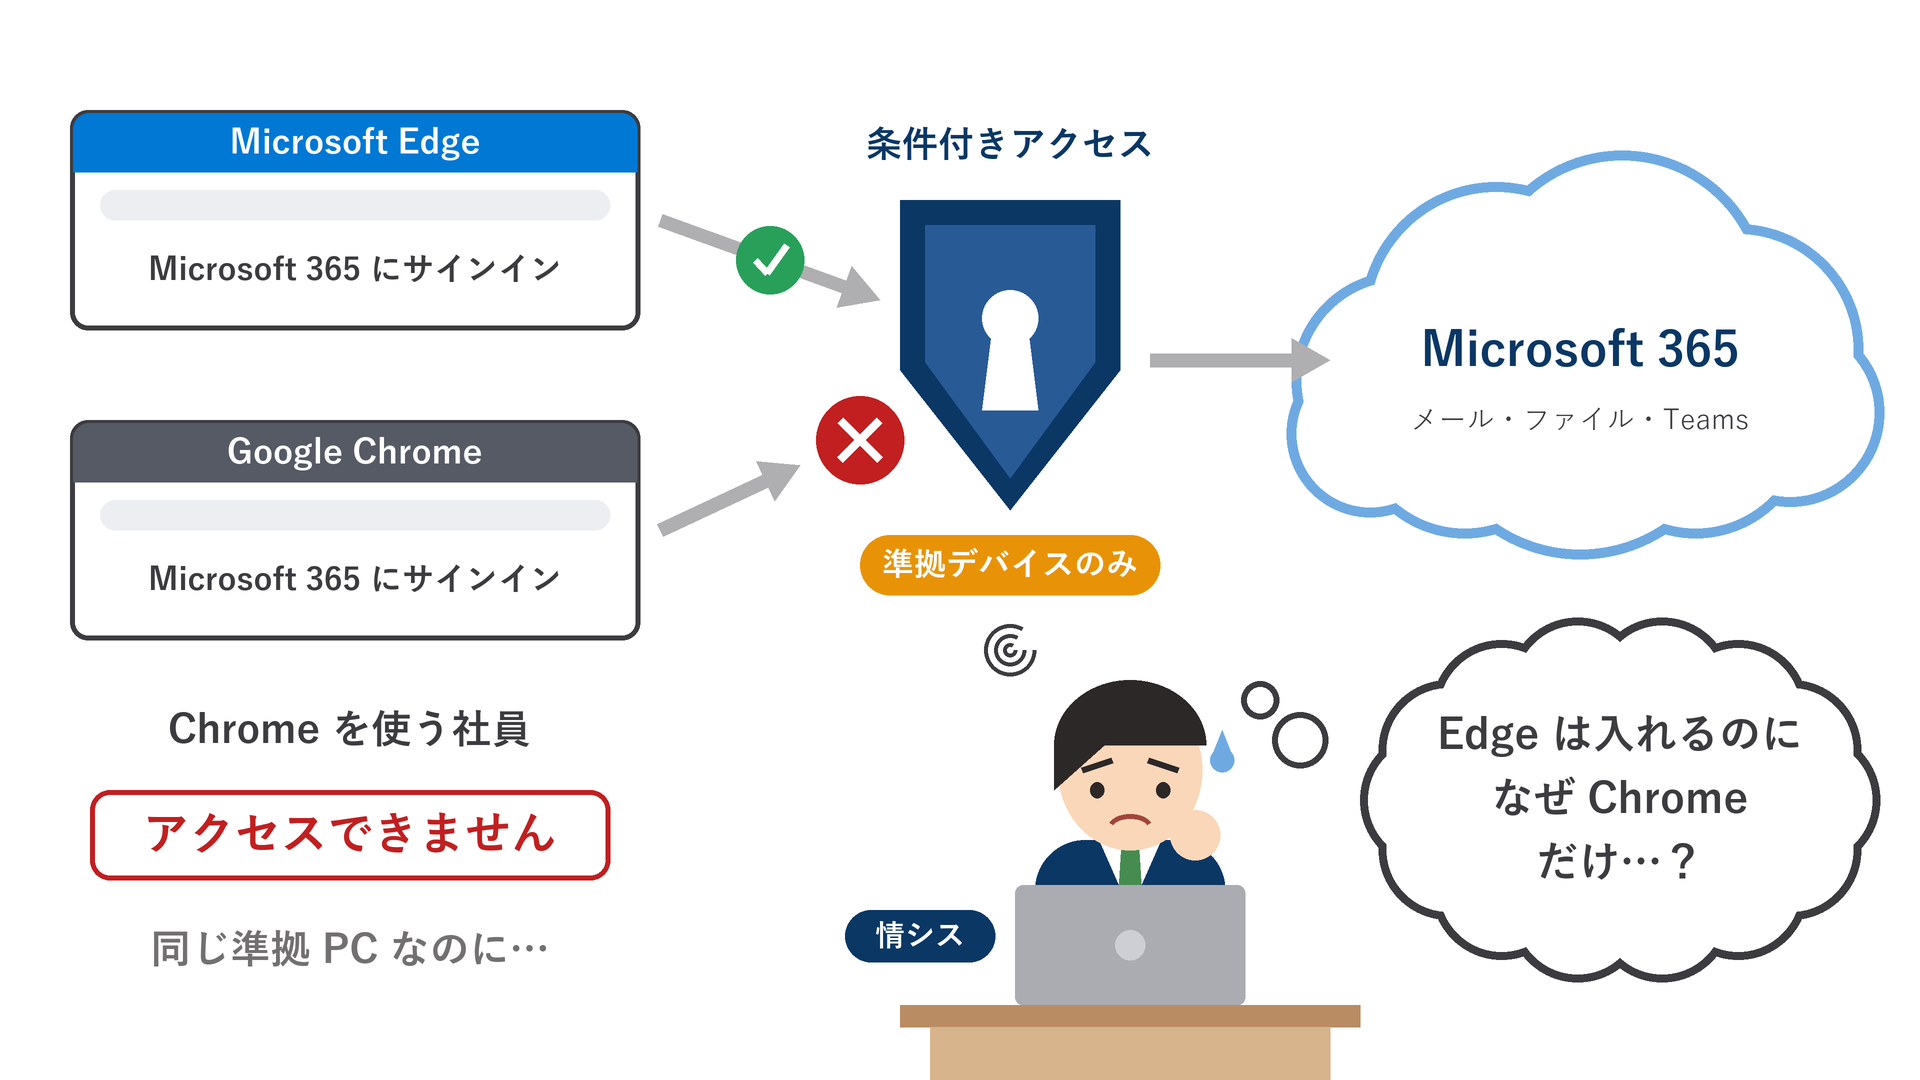
ところが、準拠デバイスを必須にした途端、同じ PC なのに Microsoft Edge では入れて、Google Chrome だけ「ここからアクセスすることはできません」と表示されることがあります。社員から見れば「会社の PC なのに仕事ができない」状態です。「Google Chrome の利用を禁止するか」「準拠デバイスの条件を外すか」という、どちらも避けたい選択を迫られます。
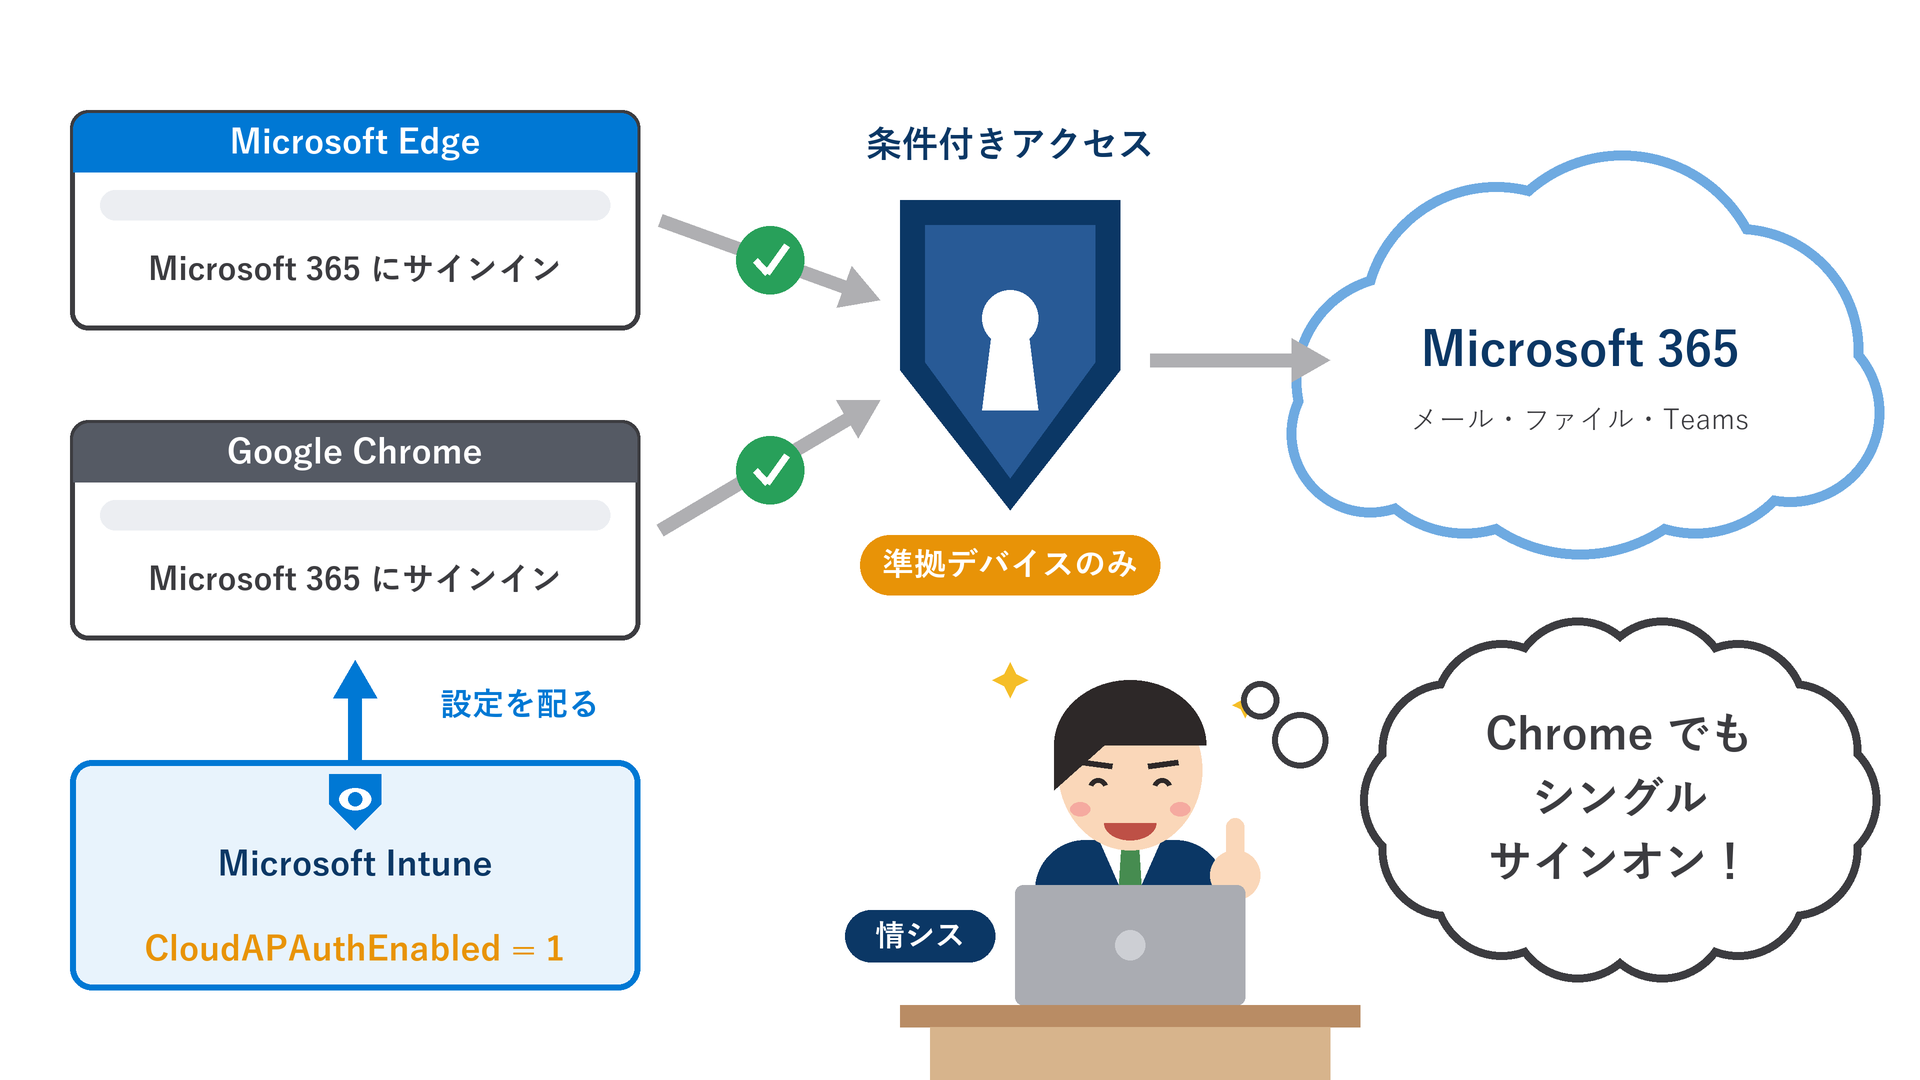
この課題は、Microsoft の製品で解決できます。Microsoft Intune から Google Chrome に「CloudAPAuthEnabled」という設定を配ると、Google Chrome でも準拠デバイスとして認識され、シングルサインオンで Microsoft 365 に入れるようになります。
ただし、Microsoft Intune の設定カタログでは、項目を「Enabled」にしただけでは値が「0(無効)」のまま配られ、ブロックが続きます。今回の検証でも実際にこの状態になりました。本記事では、設定前のブロック、設定の手順、失敗した例と直し方、設定後のサインインログまでを、実際のテナントの画面で説明します。手順書としてお読みください。
1. 結論
Windows の Google Chrome で、準拠デバイスを必須にする条件付きアクセスを通すには、Google Chrome のポリシー「CloudAPAuthEnabled」を「1(有効)」で配ります [S1]。Microsoft Intune なら、設定カタログで配れます。
| 状態 | chrome://policy の CloudAPAuthEnabled | Microsoft 365 へのアクセス(Google Chrome) | サインインログ |
|---|---|---|---|
| 設定なし | 表示されない | × 「ここからアクセスすることはできません」 | 失敗(エラー コード 53000) |
| 「Enabled」だけ((Device) が Disable のまま) | 0 | × 「ここからアクセスすることはできません」 | 失敗 |
| (Device) を「Enable Microsoft® cloud authentication」に | 1 | ○ パスワードも多要素認証も求められずにサインイン | 成功(準拠している:はい) |
- 確認は chrome://policy で行います。値が「1」になっていれば配布は成功です。
- 設定カタログでは、「Allow automatic sign-in to Microsoft® cloud identity providers」を Enabled にしたうえで、その下の「(Device)」を「Enable Microsoft® cloud authentication」にするのがポイントです。
2. 前提:なぜ Google Chrome だけブロックされるのか
条件付きアクセスの「準拠しているデバイスが必要」は、サインインしてきた端末が Microsoft Intune で準拠と判定されているかを確認します [S6]。このとき、ブラウザーが端末の情報を Microsoft Entra ID に渡す必要があります。
Microsoft Learn では、Windows 10 以降で準拠デバイスの判定に対応したブラウザーとして Microsoft Edge と Google Chrome が挙げられています。ただし Google Chrome は、Google Chrome 111 以降で「CloudAPAuthEnabled」を有効にするか、「Microsoft シングル サインオン」拡張機能を入れる必要があります [S1]。どちらもない Google Chrome は端末の情報を渡せないため、準拠デバイスであっても「準拠していない」と判断されます。このときサインインログには、エラー コード「53000(デバイスが準拠していない)」が記録されます [S3]。
CloudAPAuthEnabled は Google Chrome のエンタープライズ ポリシーの 1 つです [S2]。Microsoft Intune の設定カタログでは「Allow automatic sign-in to Microsoft® cloud identity providers」(Microsoft のクラウド ID プロバイダーへの自動サインインを許可する)という名前で表示されます。Microsoft Learn では、レジストリで有効にする方法として次の値が示されています [S1]。
| 項目 | 値 |
|---|---|
| パス | HKEY_LOCAL_MACHINE\Software\Policies\Google\Chrome |
| 名前 | CloudAPAuthEnabled |
| 値 | 0x00000001(1) |
| 種類 | DWORD |
本記事では、このレジストリを直接書き換えるのではなく、Microsoft Intune の設定カタログで同じ設定を配ります。
必要なもの
| 項目 | 内容 |
|---|---|
| ライセンス | 条件付きアクセスに Microsoft Entra ID P1 [S4]、端末の管理に Microsoft Intune(Microsoft 365 E3、Microsoft 365 E5 などのバンドルに含まれる)[S5] |
| 端末 | Windows 10 以降。Microsoft Intune に登録され、準拠と判定されていること |
| ブラウザー | Google Chrome 111 以降 [S1] |
| 条件付きアクセス | 「準拠しているデバイスが必要」を許可の条件にしたポリシー |
今回の検証環境は、Microsoft Entra 参加済みで Microsoft Intune に準拠している Windows の PC(Google Chrome 156)です。条件付きアクセスには、テストユーザーを対象に「準拠しているデバイスが必要」を設定した検証用のポリシーを用意しました。
3. 設定前:Google Chrome だと「ここからアクセスすることはできません」
設定前の Google Chrome では、パスワードと多要素認証には成功しても、最後に条件付きアクセスでブロックされます。サインインログを見ると、原因が「デバイスが準拠していない」と判定されたことだと分かります。
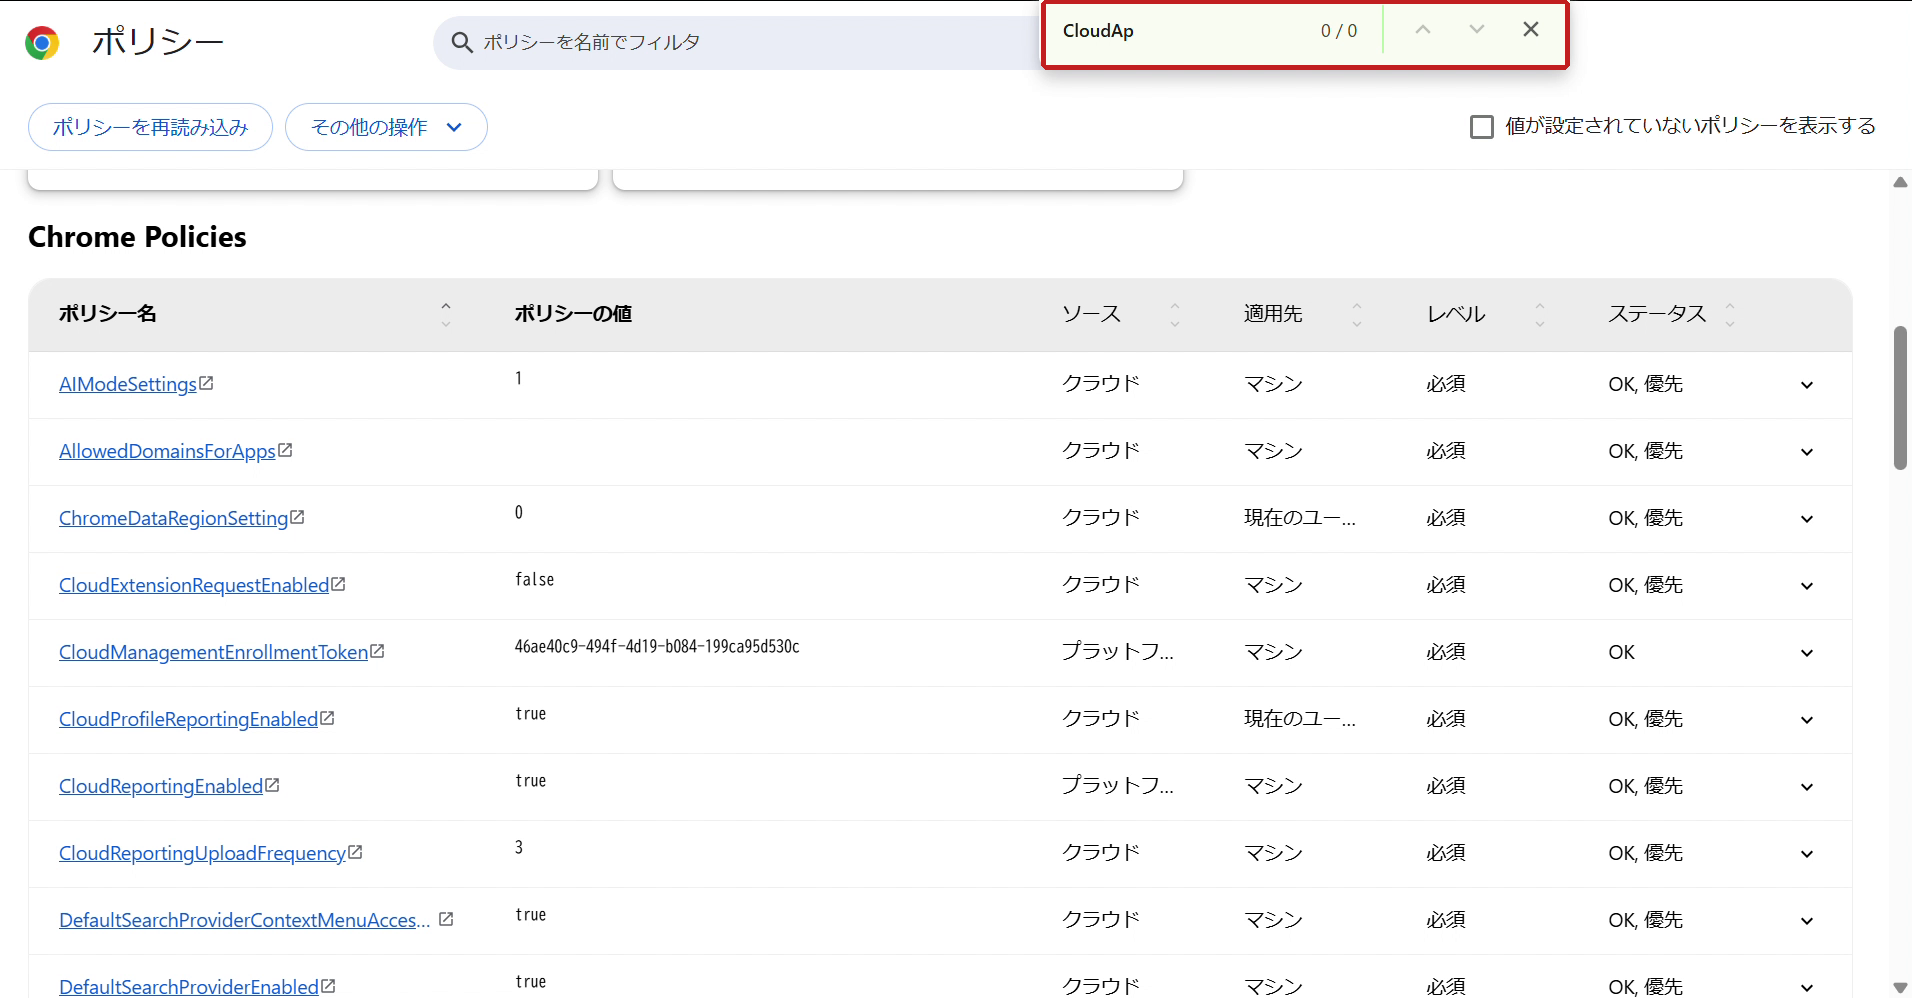
1. Google Chrome のアドレスバーに「chrome://policy」と入力し、Google Chrome に適用されているポリシーを表示します。今回の PC では、CloudAPAuthEnabled は一覧にありませんでした(ページ内検索で「CloudAp」が 0 件)。
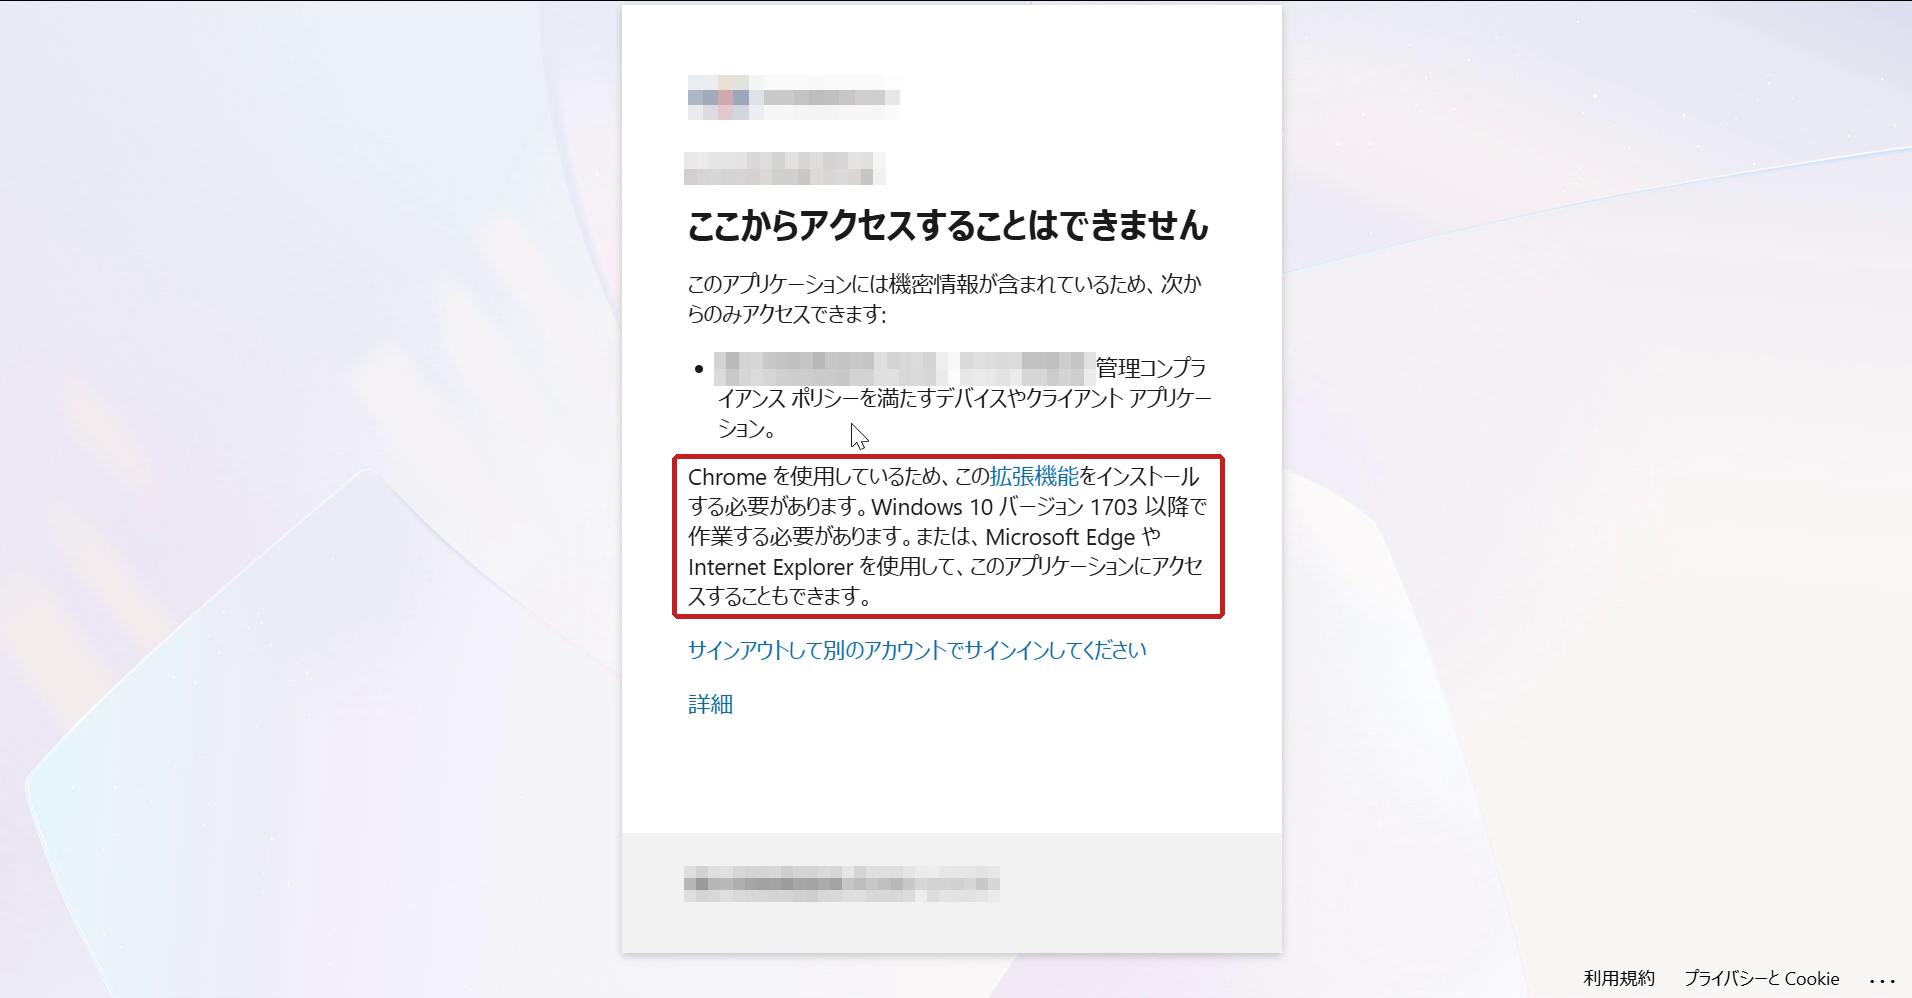
2. Google Chrome で Microsoft 365 にサインインします。パスワードと多要素認証のあとに、「ここからアクセスすることはできません」と表示されました。画面には「Chrome を使用しているため、この拡張機能をインストールする必要があります」と、Google Chrome が原因であることも書かれています。
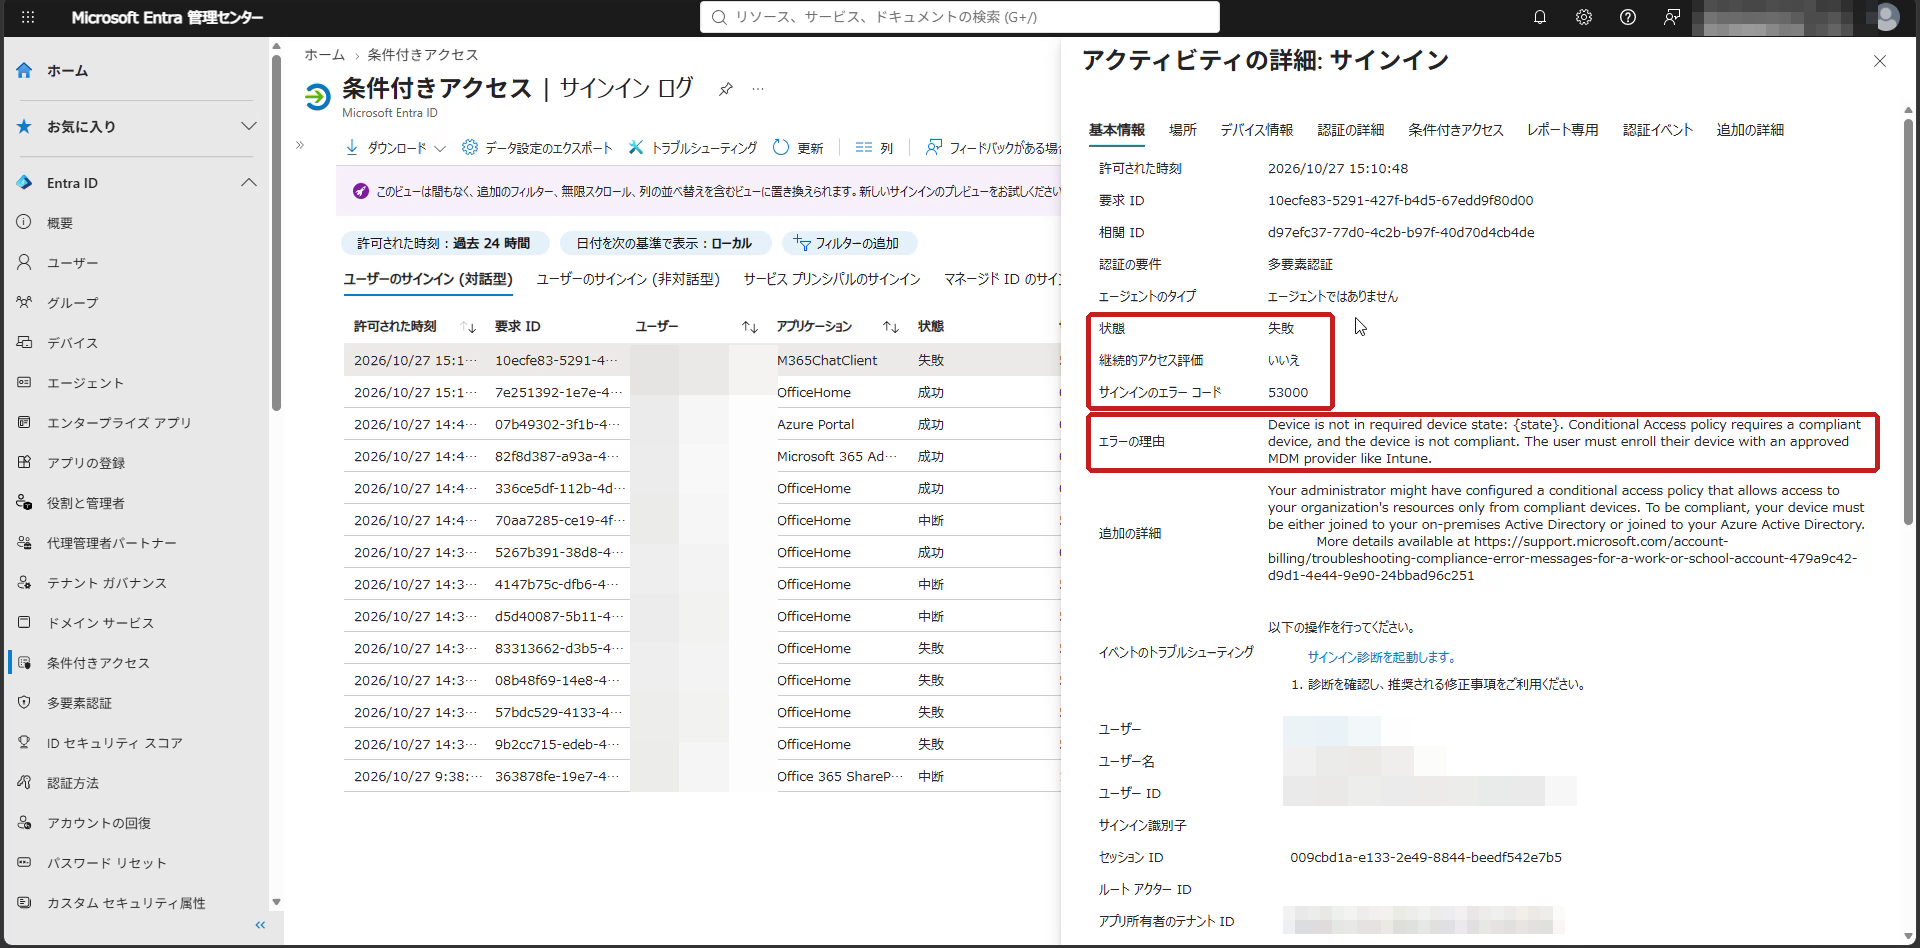
3. Microsoft Entra 管理センターで、[条件付きアクセス]>[サインイン ログ]を開き、該当のサインインを選びます。[基本情報]タブで、状態が「失敗」、サインインのエラー コードが「53000」、エラーの理由が「Device is not in required device state」(準拠デバイスが必要だが、デバイスが準拠していない)になっていました [S3]。
4. [デバイス情報]タブを開きます。ブラウザー「Chrome 156.0.0」とオペレーティング システム「Windows10」は表示されていますが、デバイス ID と結合の種類は空欄で、準拠している「いいえ」、マネージド「いいえ」でした。設定前の Google Chrome からは端末の情報が渡っていないため、Microsoft Entra ID はこの PC を特定できず、準拠しているかどうかも確認できていません。6 章の設定後の画面(準拠している「はい」)と比べてみてください。
:デバイス ID と結合の種類が空欄、準拠している「いいえ」、マネージド「いいえ」](/wp-content/uploads/2026/10/chrome-cloudapauth-compliance-18.png)
5. [条件付きアクセス]タブでは、「準拠しているデバイスが必要です」を求める検証用のポリシーの結果が「失敗」でした。
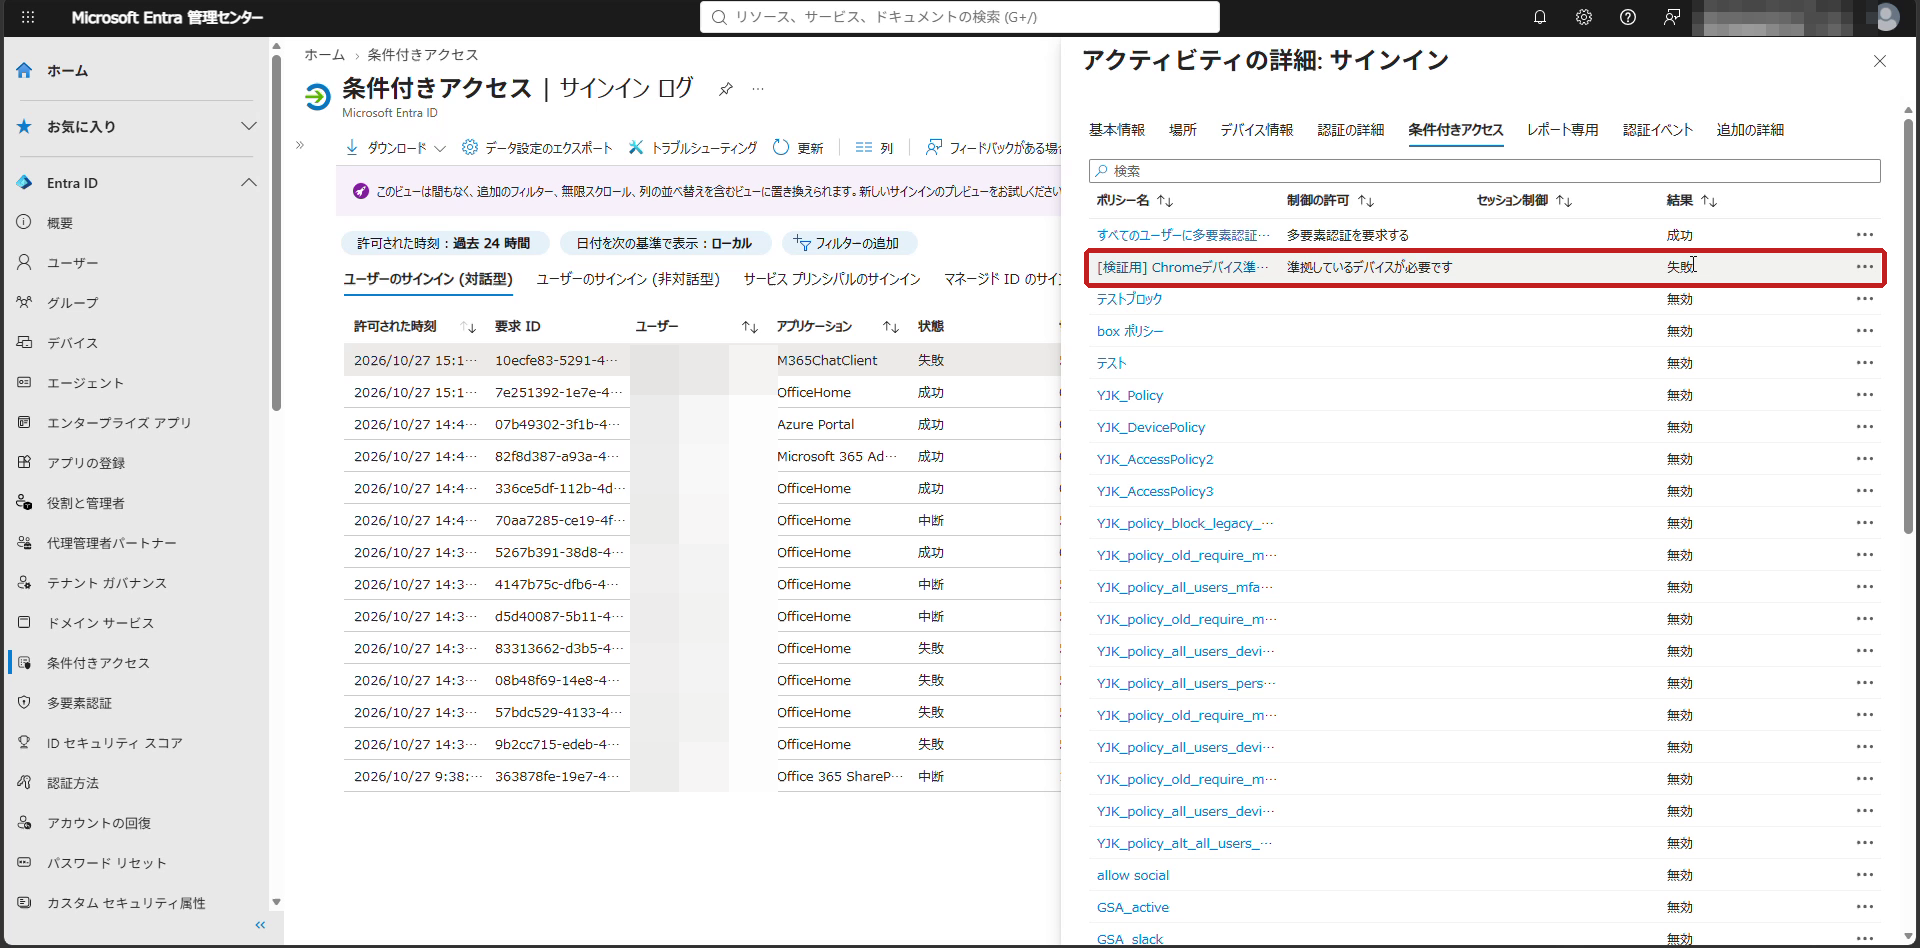
- ポイント:PC 自体は準拠しています。Google Chrome が端末の情報を渡していないため、「準拠していない」と判断されています。
4. やり方:Microsoft Intune の設定カタログで CloudAPAuthEnabled を配る
Microsoft Intune 管理センターで、設定カタログのプロファイルを作り、Google Chrome の「Microsoft Active Directory の管理設定」にある自動サインインの設定を配ります。最後に端末で同期し、chrome://policy で値が「1」になったことを確認します。
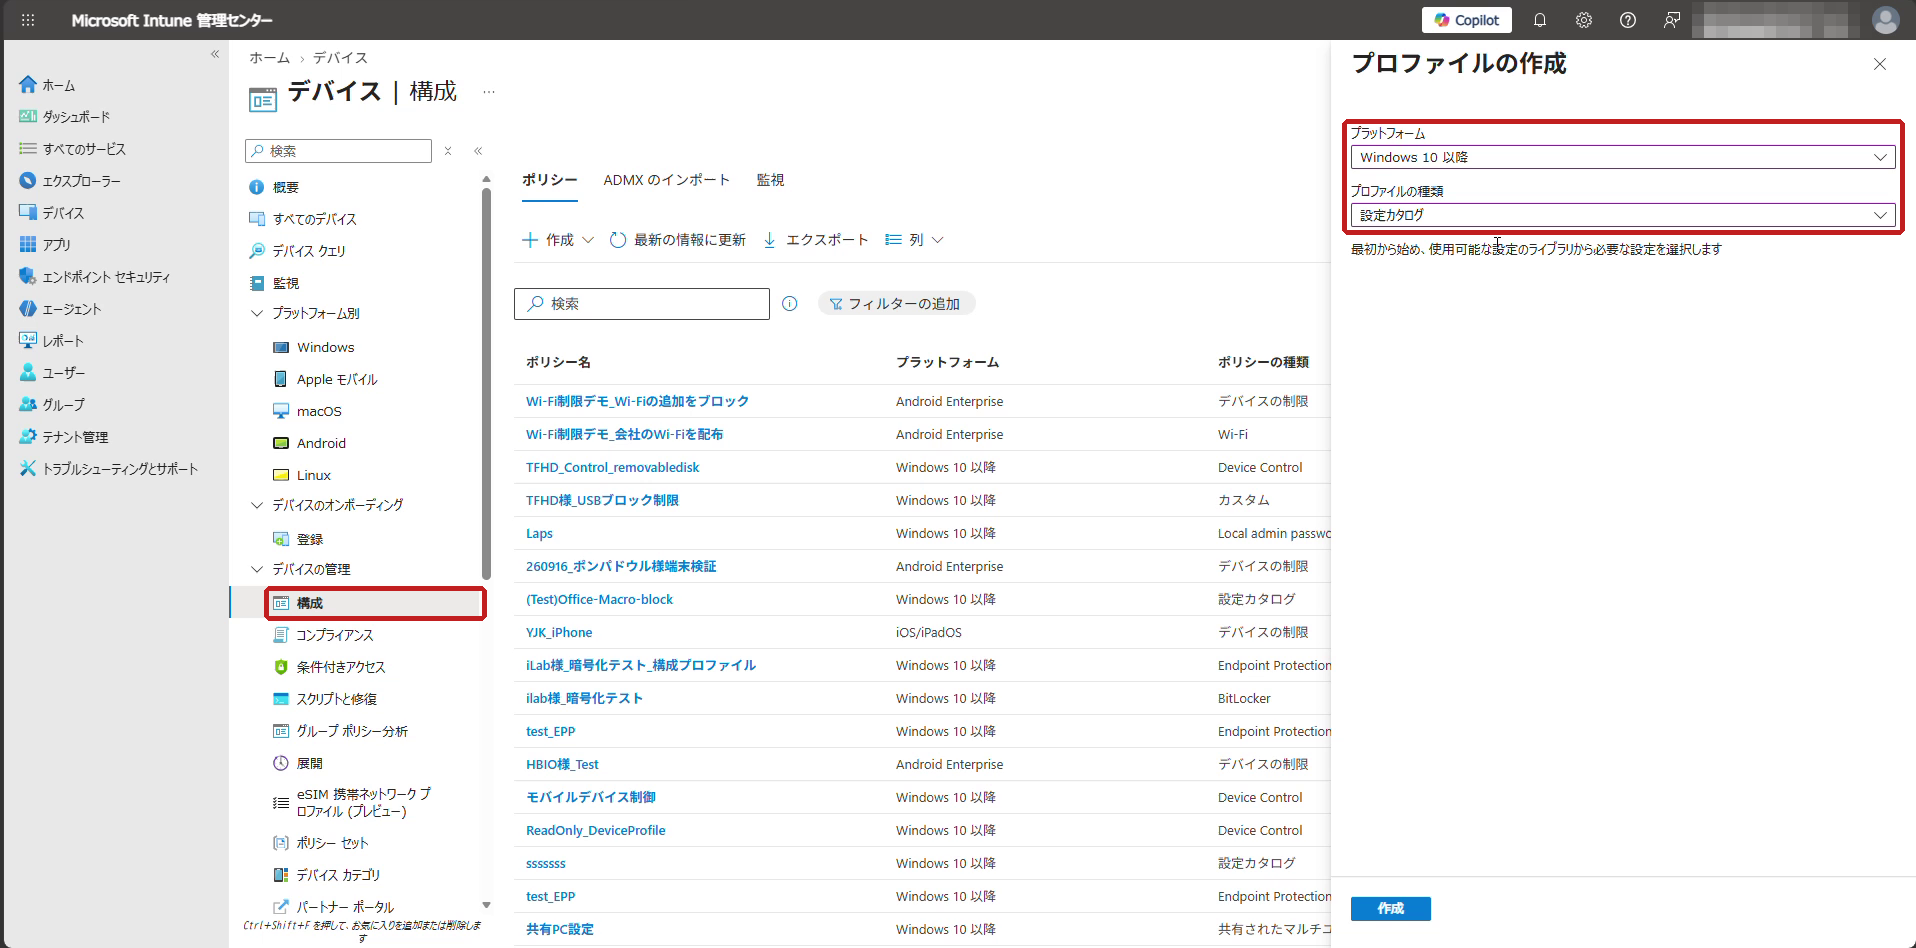
1. Microsoft Intune 管理センターで、[デバイス]>[構成]>[作成]を選びます。[プラットフォーム]で「Windows 10 以降」、[プロファイルの種類]で「設定カタログ」を選び、[作成]を選びます [S7]。
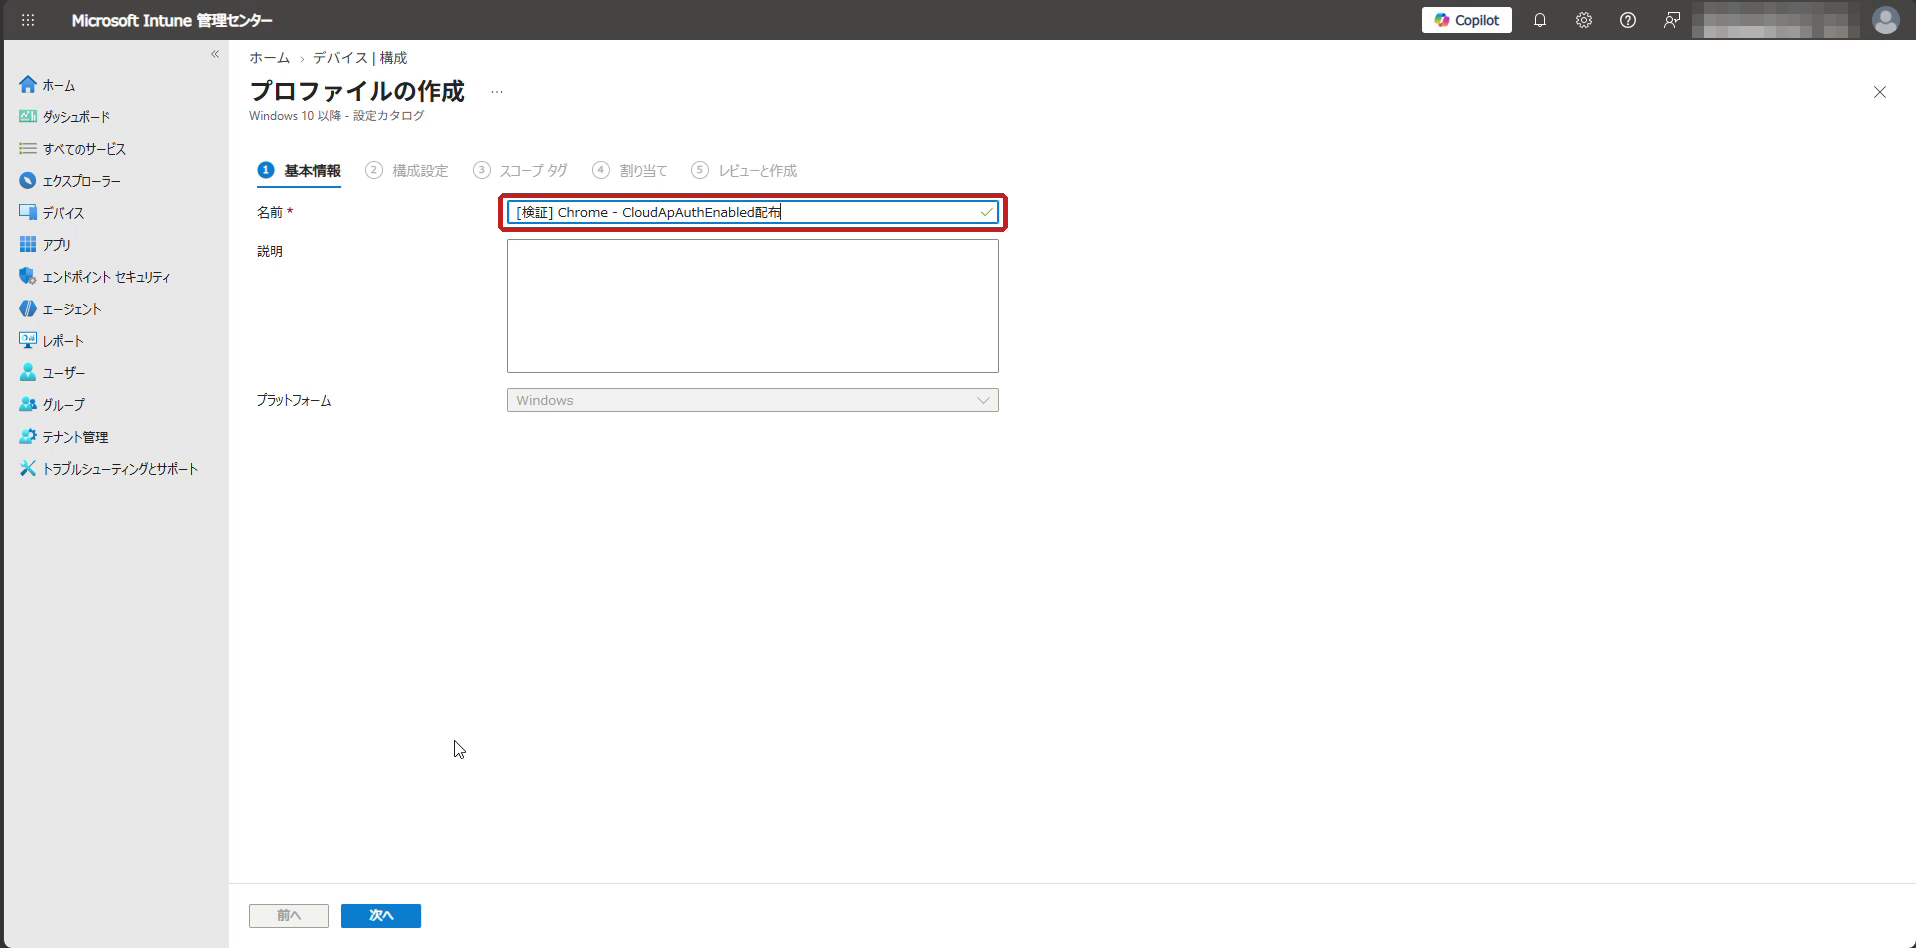
2. [基本情報]で名前を入力し、[次へ]を選びます。今回は「[検証] Chrome – CloudApAuthEnabled配布」としました。

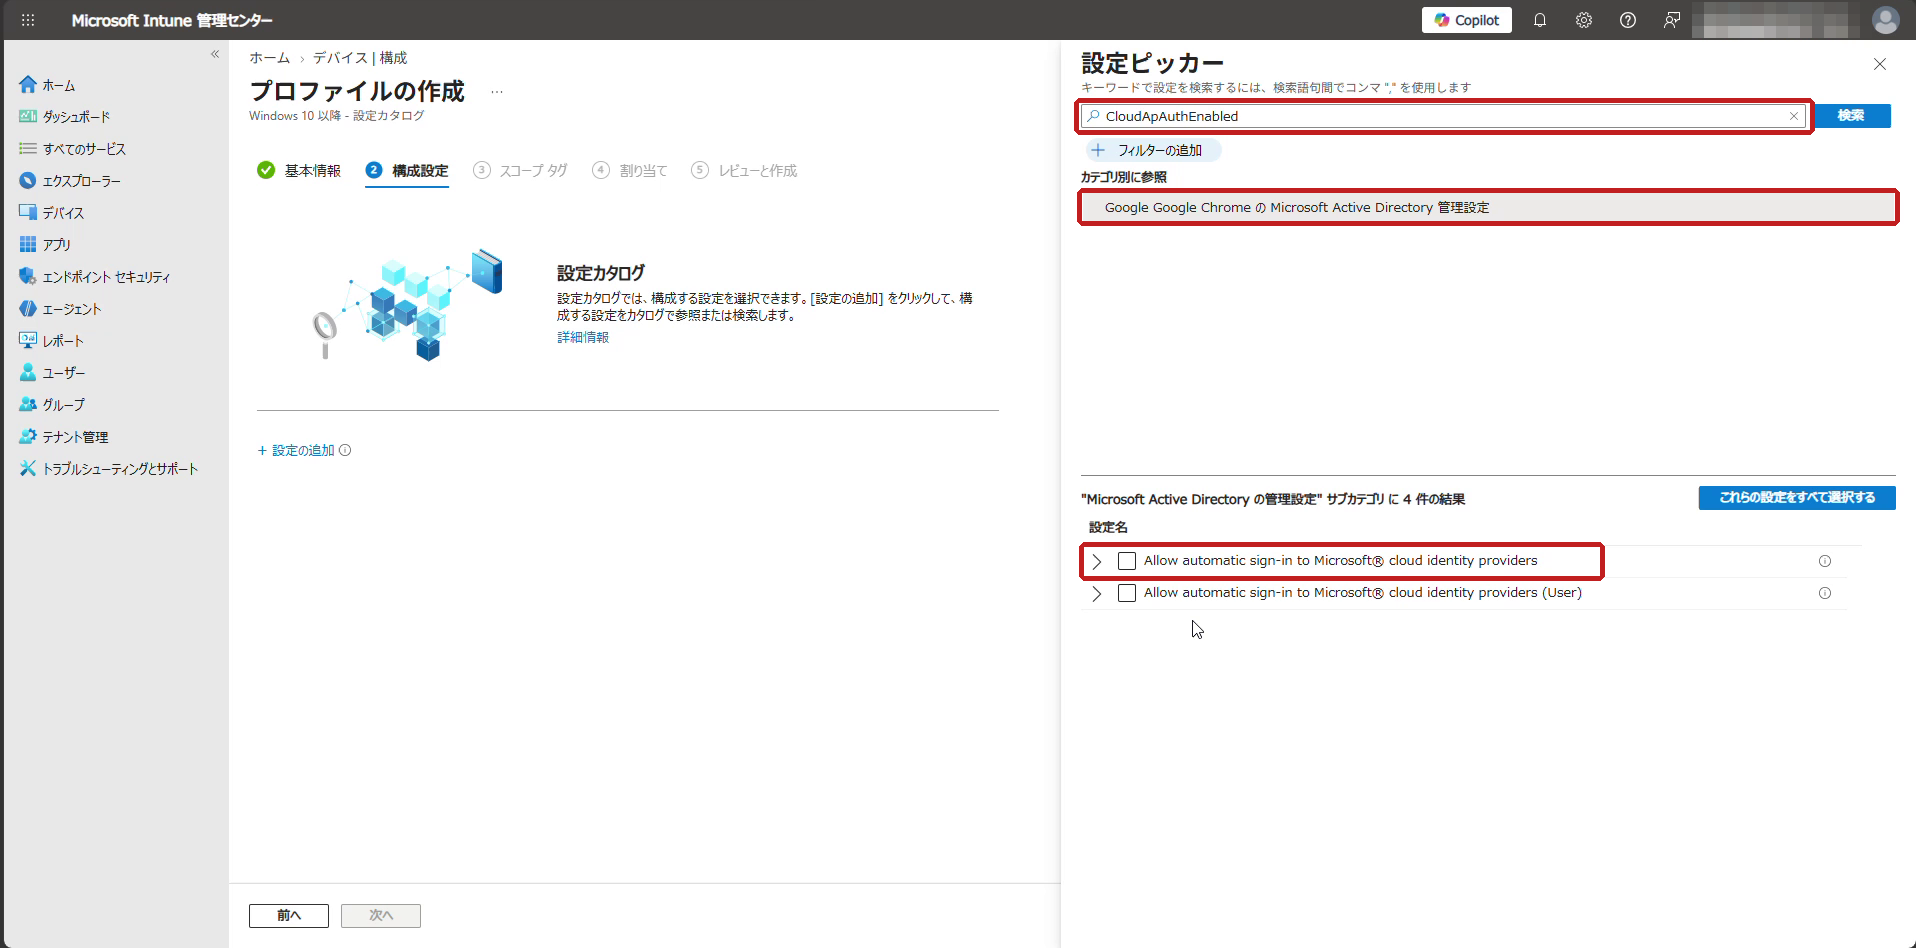
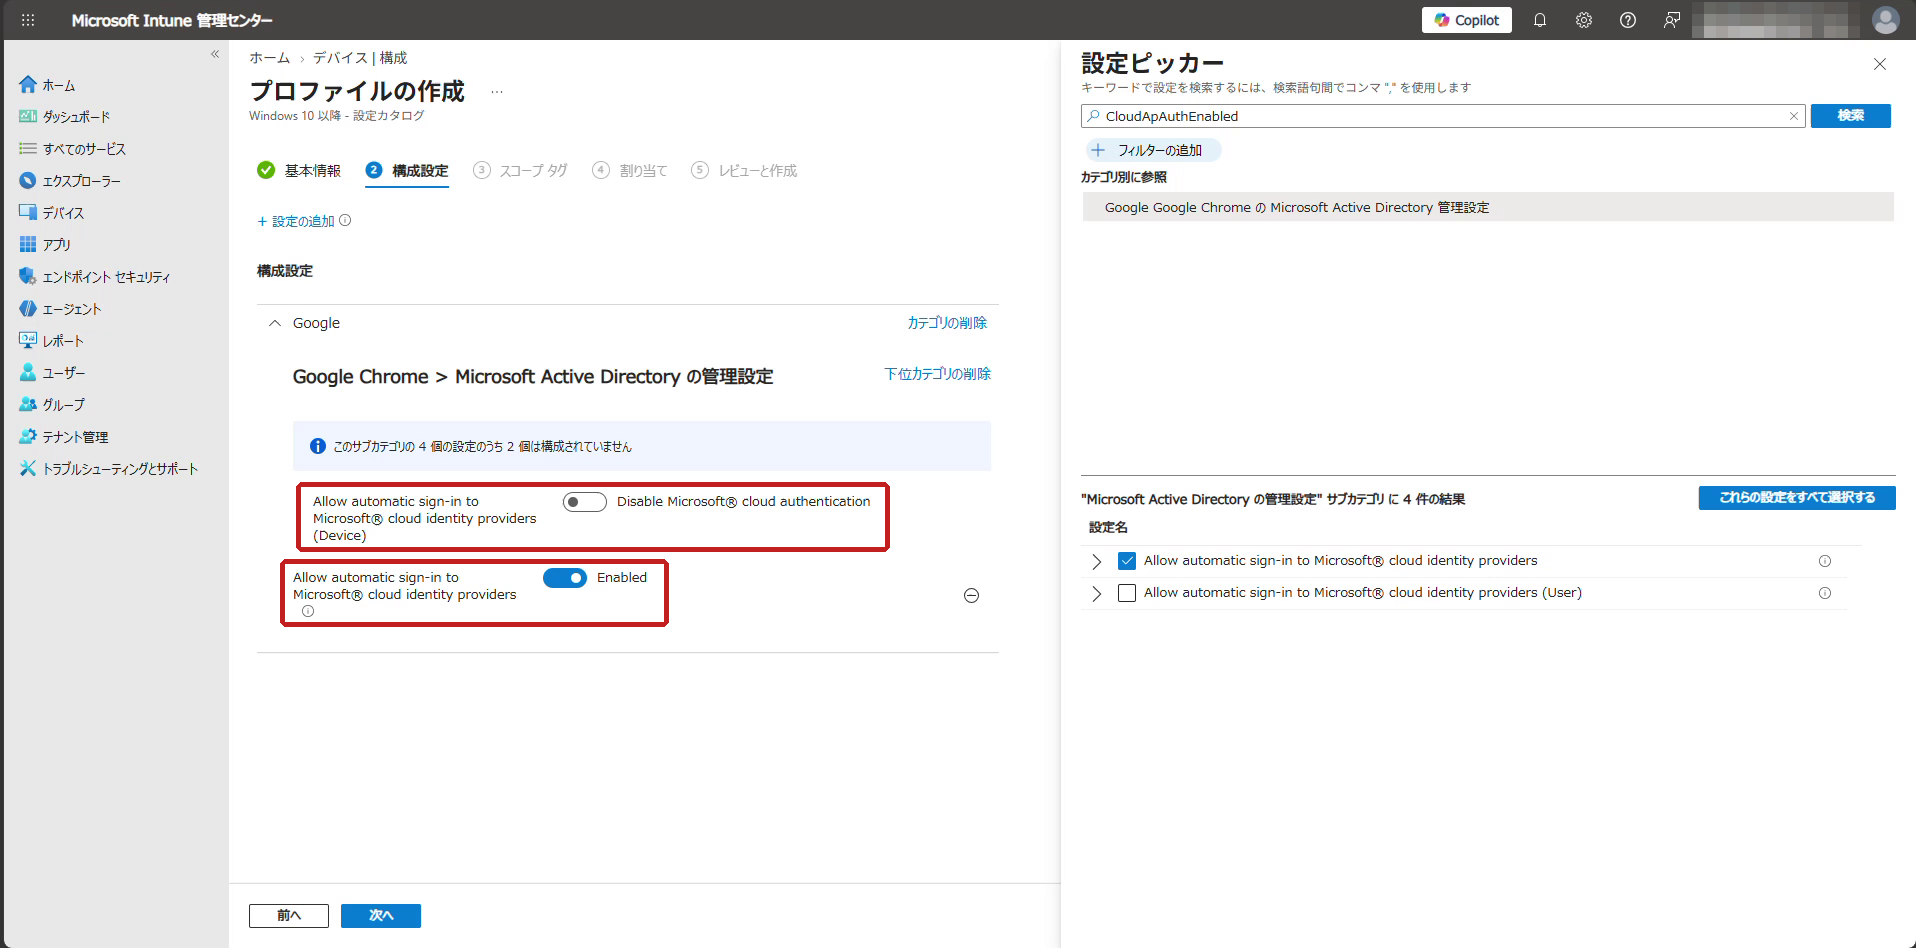
3. [構成設定]で[設定の追加]を選び、設定ピッカーで「CloudApAuthEnabled」を検索します。カテゴリ「Google Google Chrome の Microsoft Active Directory 管理設定」を選び、「Allow automatic sign-in to Microsoft® cloud identity providers」にチェックを入れます。
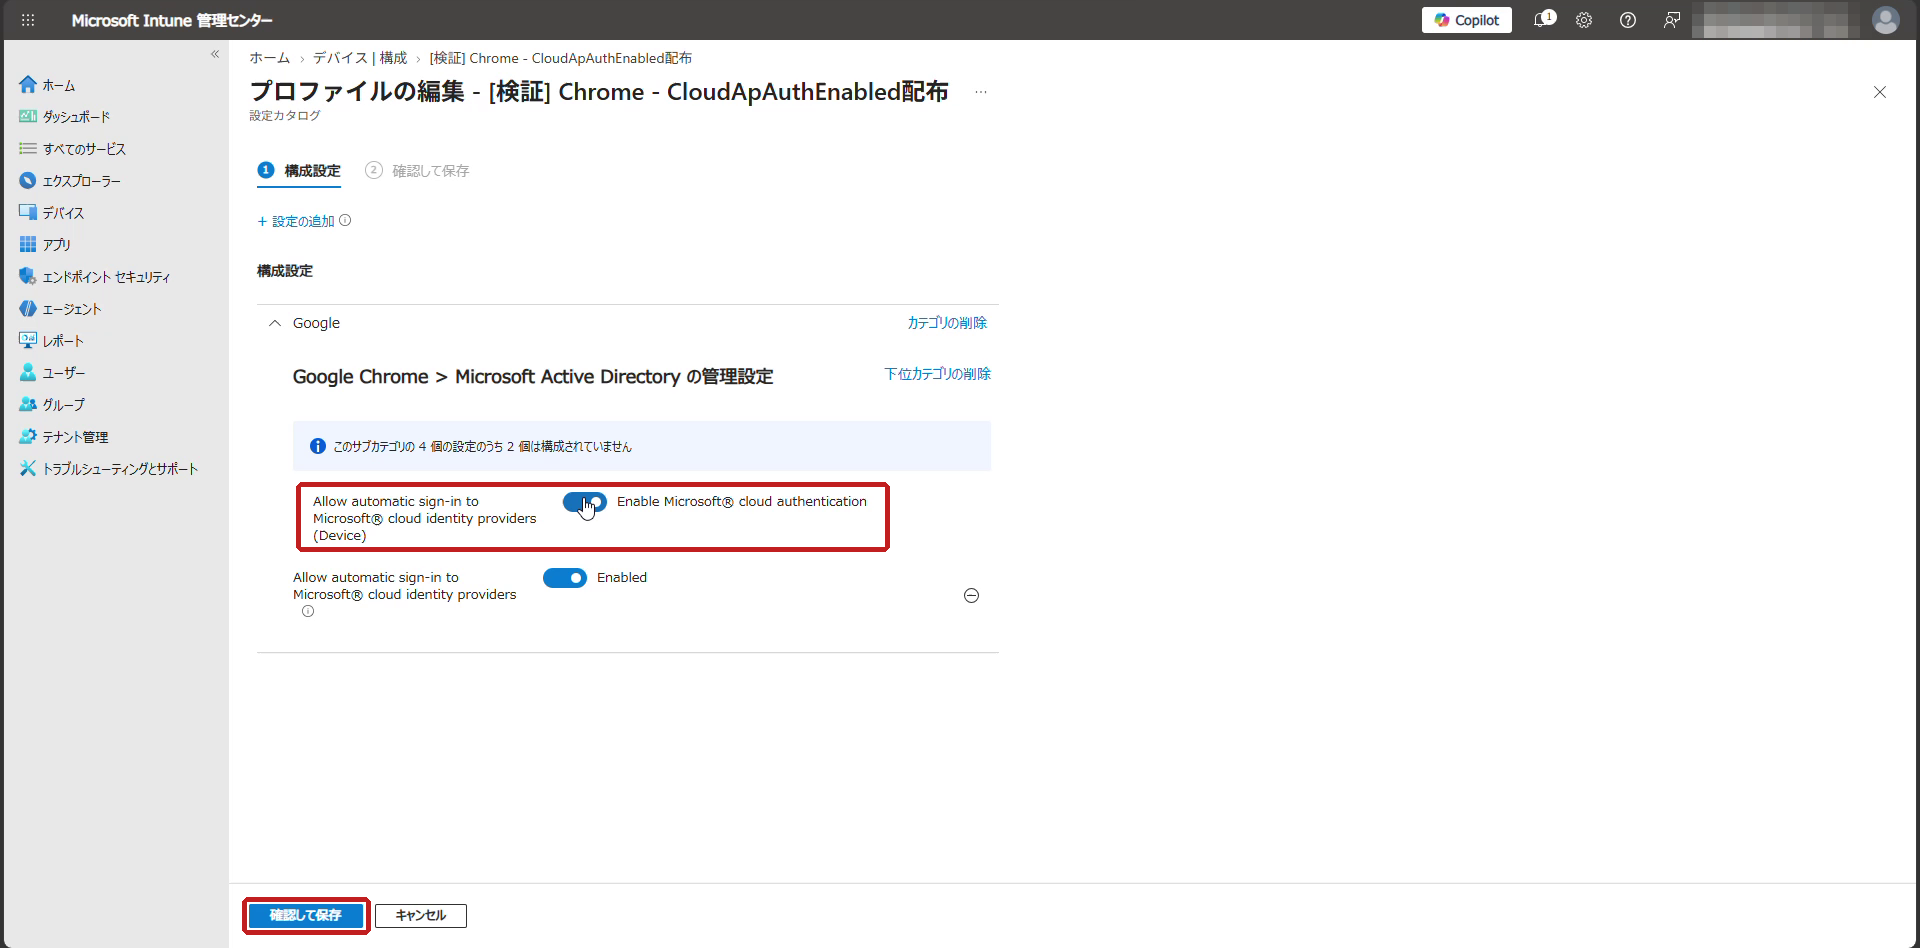
4. 追加した設定を次のようにします。2 つ目の「(Device)」を忘れずに切り替えるのがポイントです(忘れたときに何が起きるかは次の章で説明します)。
| 設定 | 値 |
|---|---|
| Allow automatic sign-in to Microsoft® cloud identity providers | Enabled |
| Allow automatic sign-in to Microsoft® cloud identity providers (Device) | Enable Microsoft® cloud authentication |
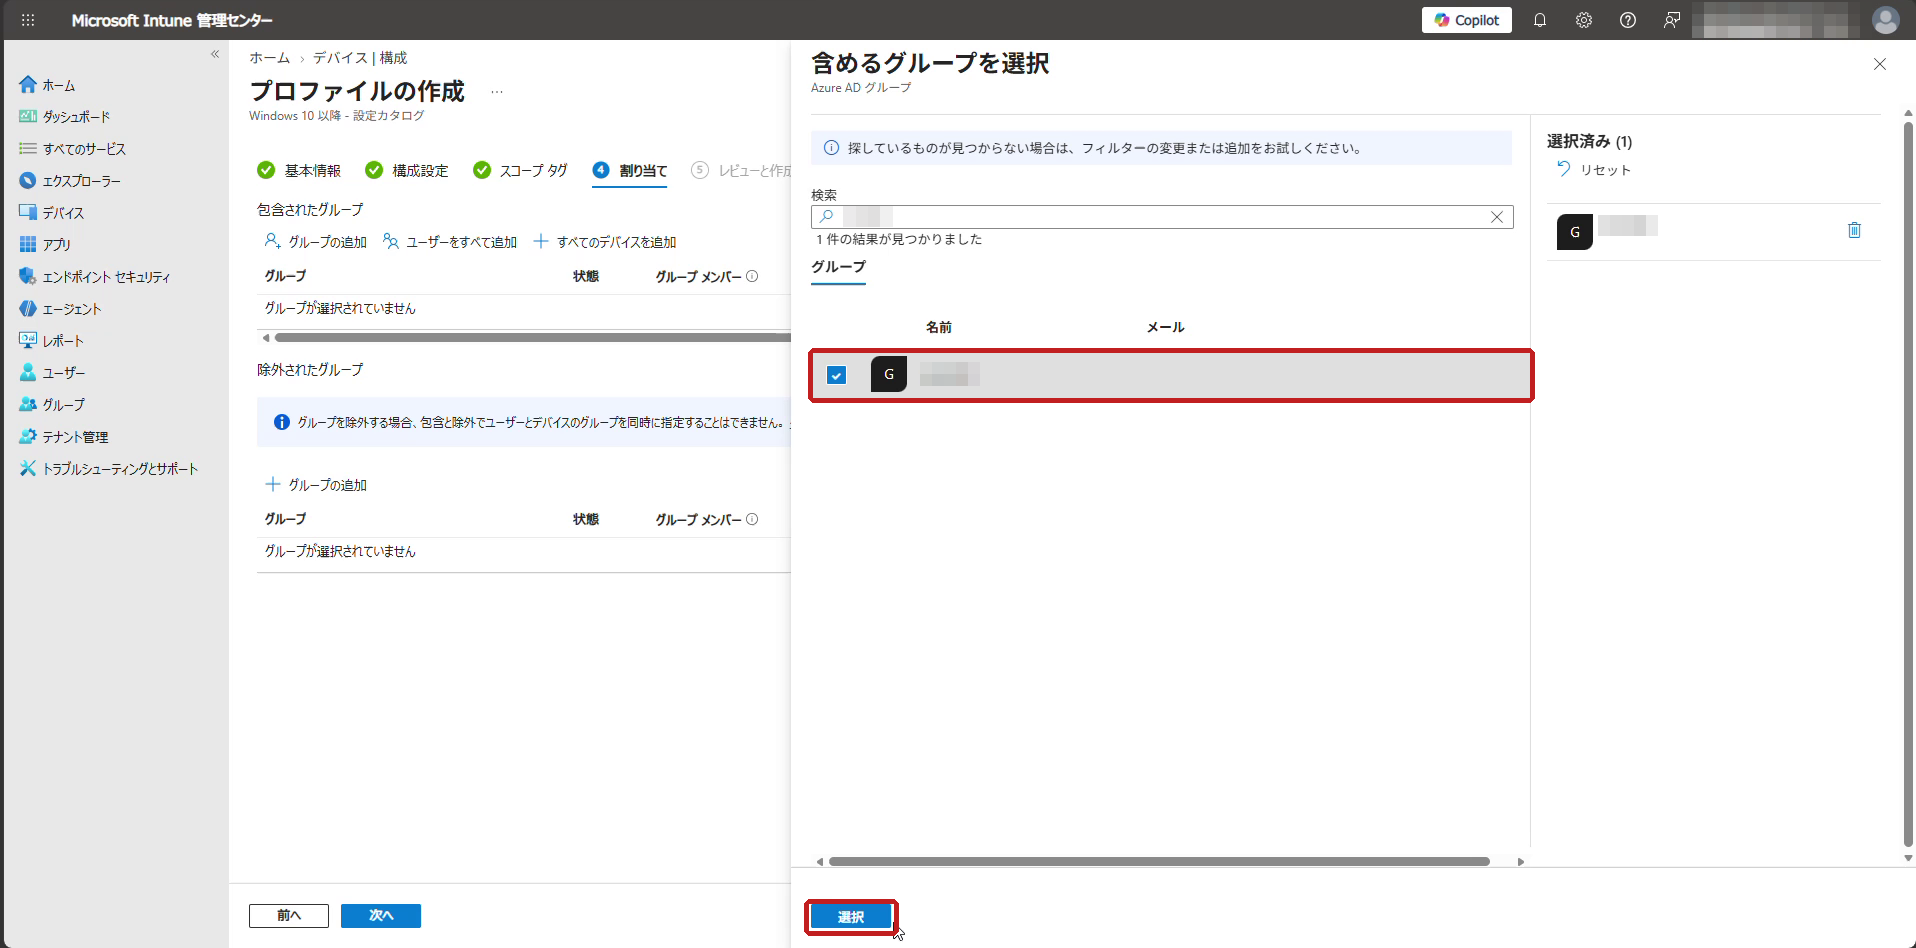
5. [スコープ タグ]はそのまま[次へ]を選びます。[割り当て]で[グループの追加]を選び、配りたいユーザーまたはデバイスのグループを選んで[選択]を選びます。今回はテストユーザーのグループだけに割り当てました。
6. [レビューと作成]で内容を確認し、[作成]を選びます。
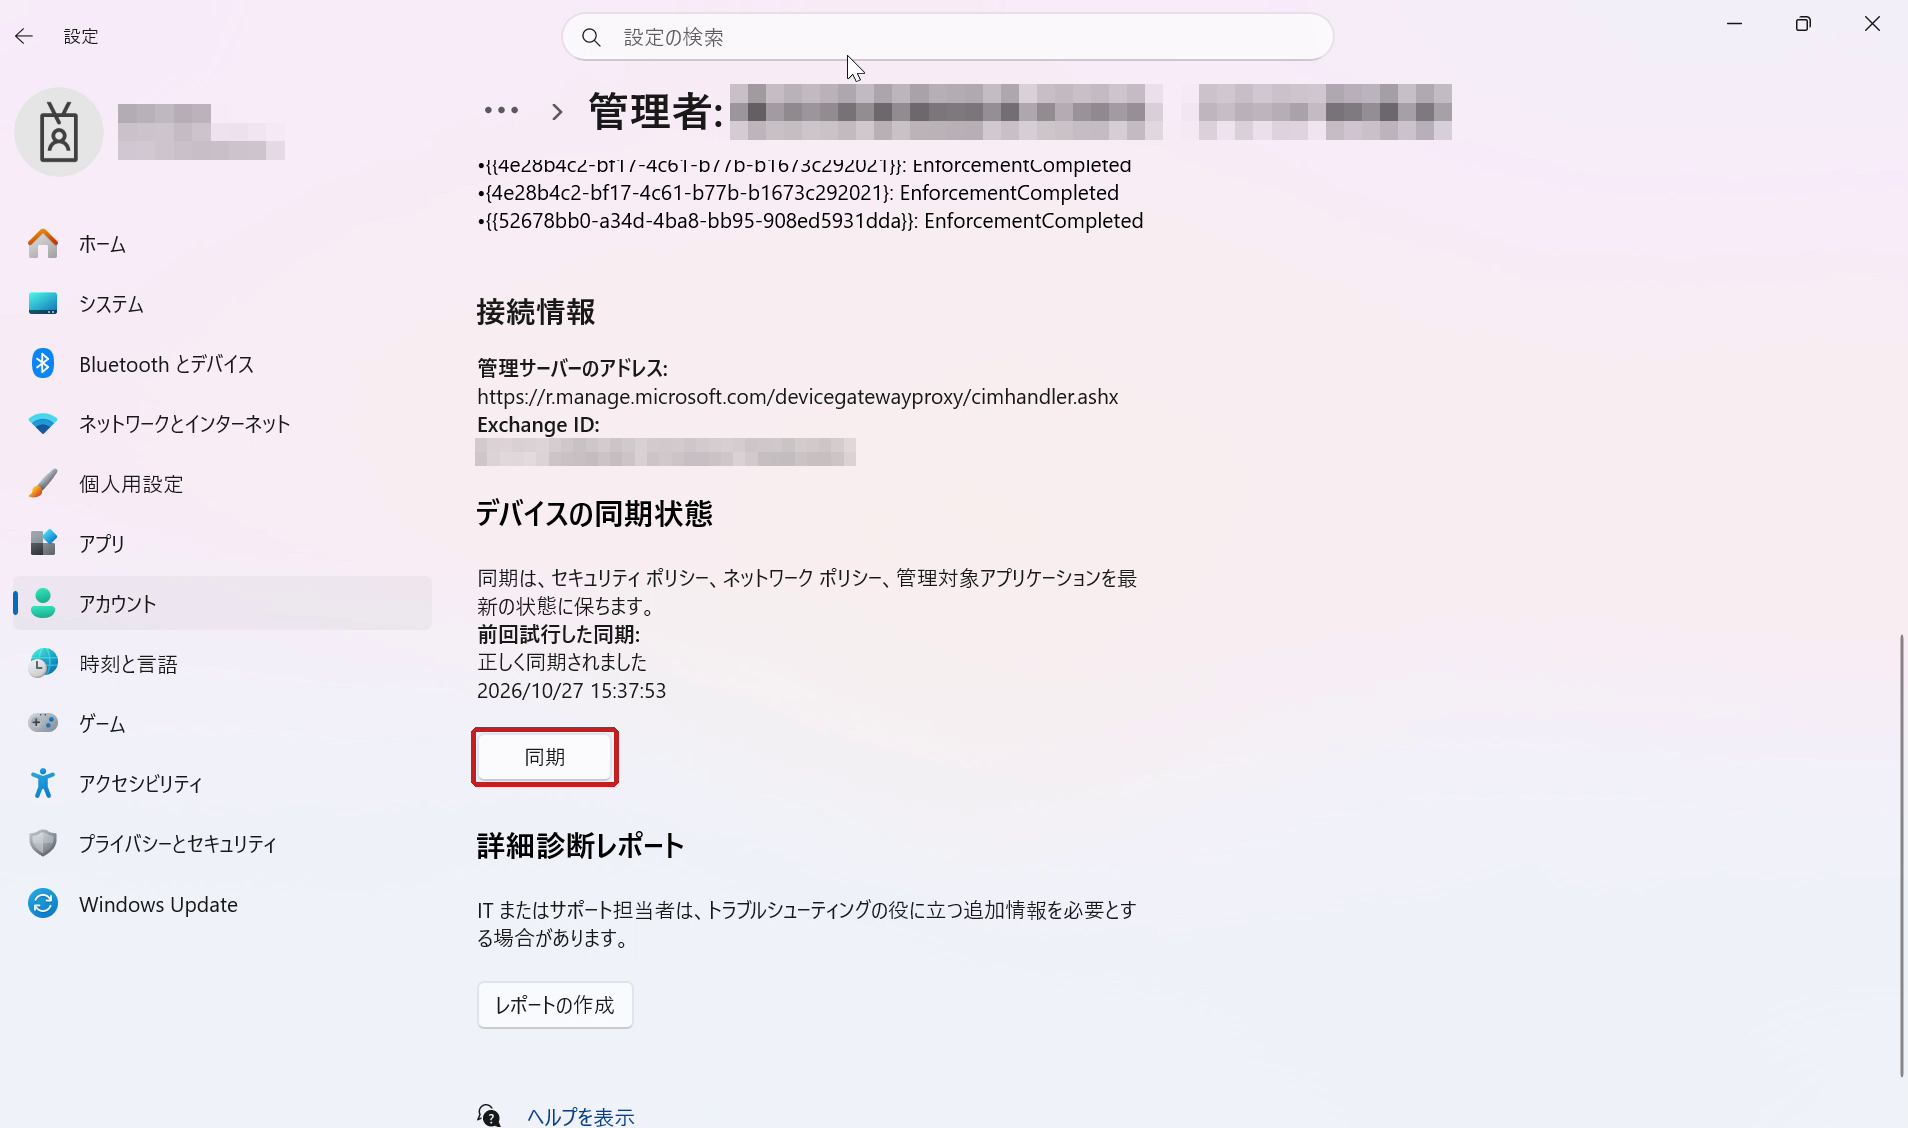
7. 端末側で同期します。Windows の[設定]>[アカウント]>[職場または学校にアクセスする]で職場のアカウントを選び、[情報]>[同期]を選びます [S8]。
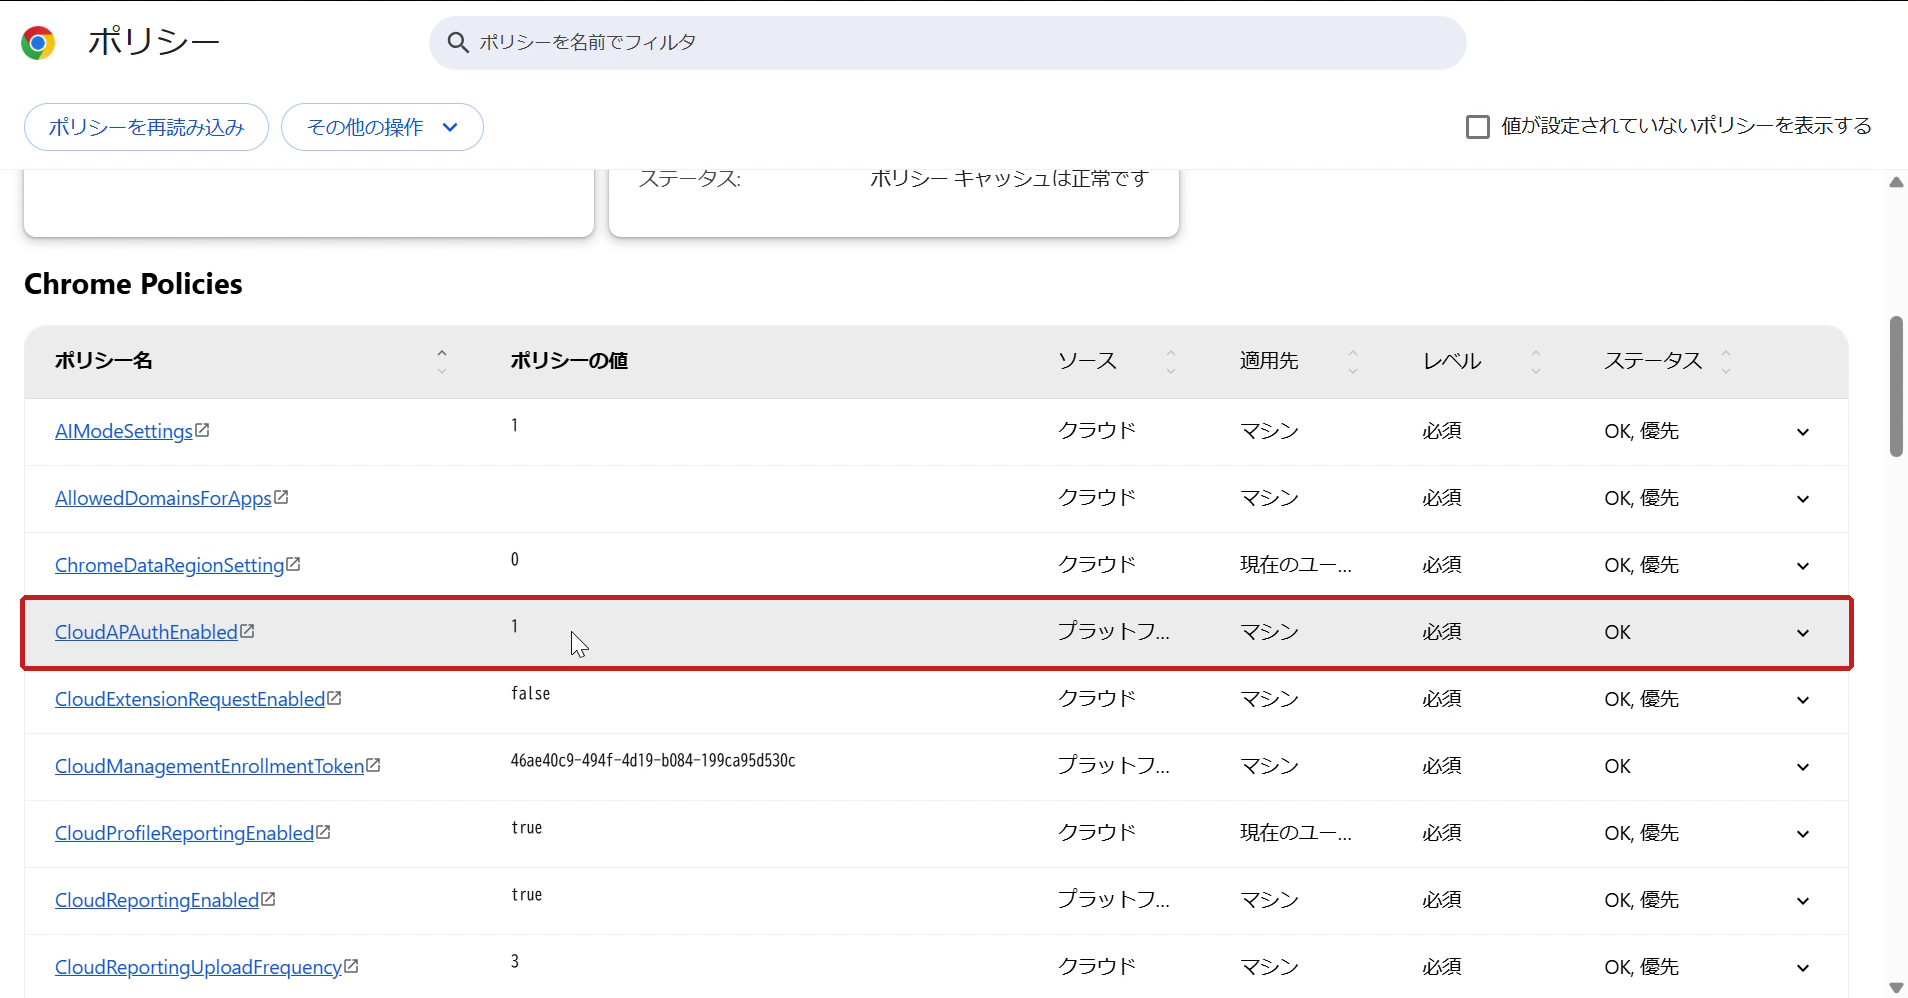
8. Google Chrome で chrome://policy を開き、[ポリシーを再読み込み]を選びます。CloudAPAuthEnabled の値が「1」になっていれば、配布は成功です。
- 注意:本番環境では、まずテスト用のグループに割り当てて、Google Chrome から Microsoft 365 に入れることを確認してから対象を広げてください。
5. 落とし穴:「Enabled」だけでは値が 0 のまま
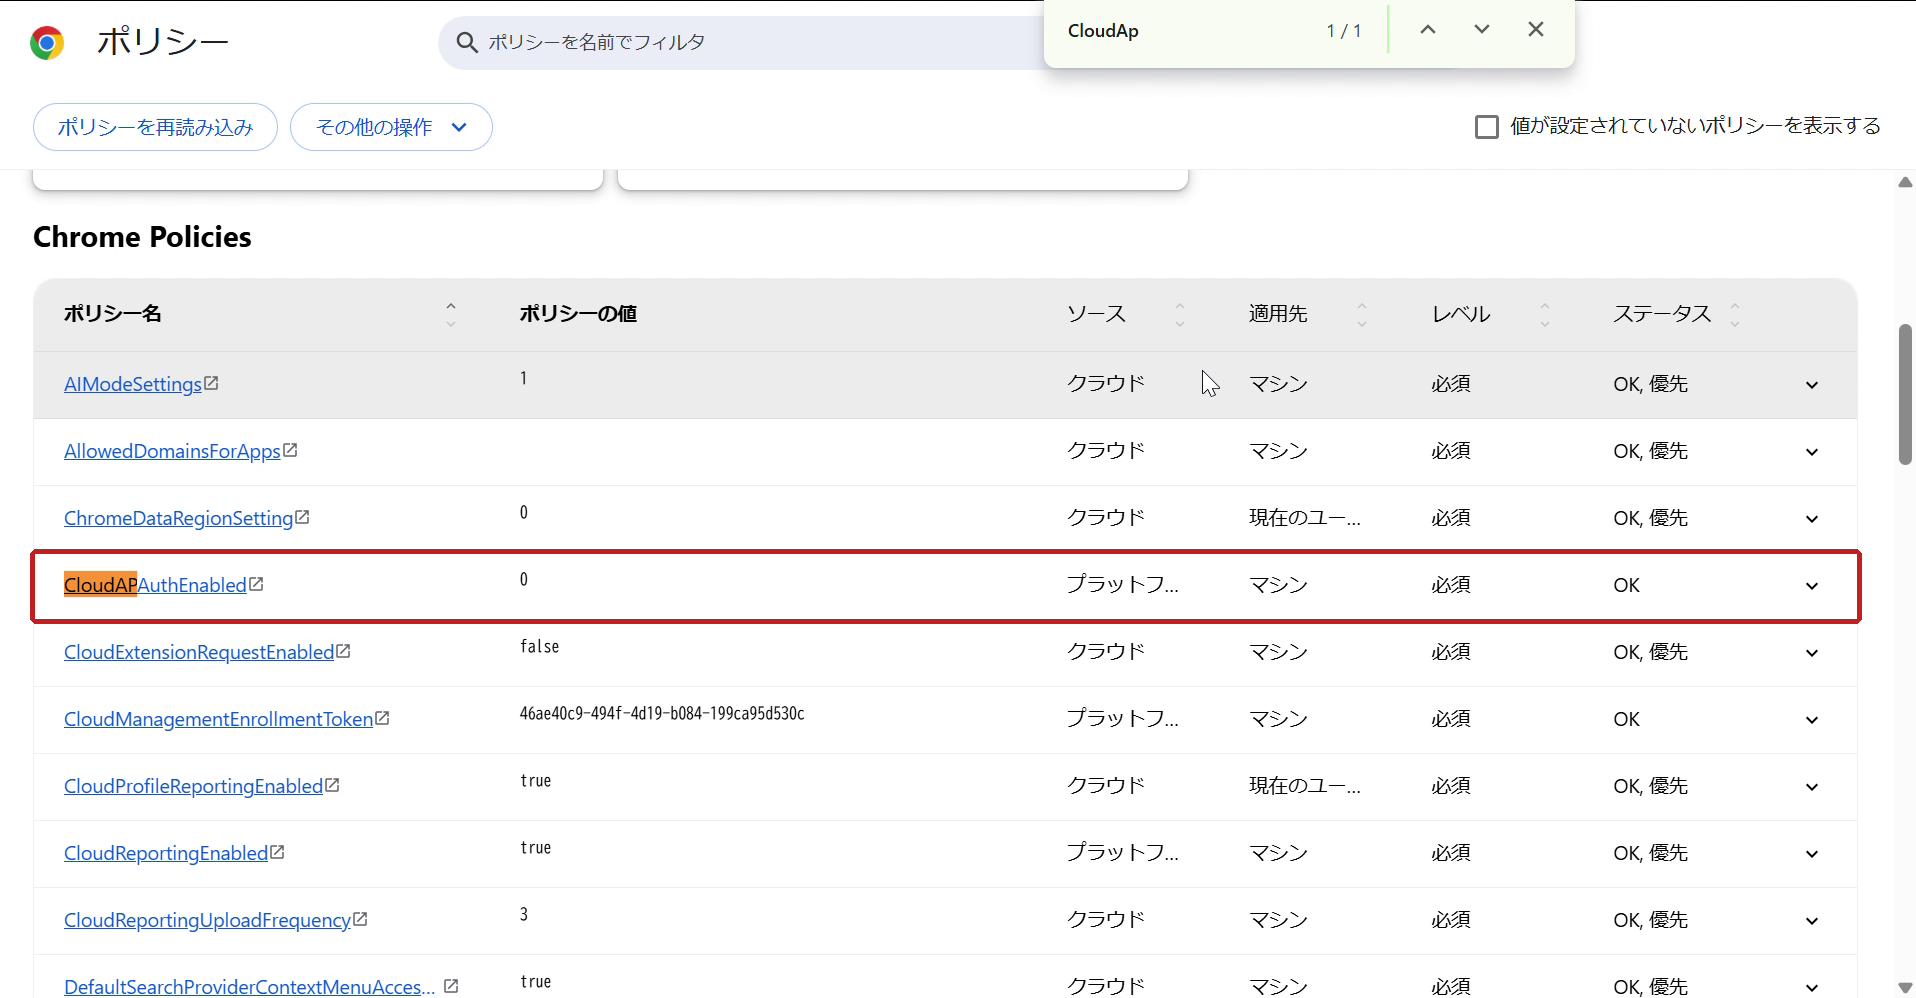
設定カタログで「Allow automatic sign-in to Microsoft® cloud identity providers」を Enabled にすると、その下に「(Device)」の項目が出てきます。この項目は初期状態が「Disable Microsoft® cloud authentication」です。ここを切り替えずに配ると、Google Chrome には CloudAPAuthEnabled = 0(無効)が届き、ブロックは続きます。
今回の検証でも、最初はこの状態でプロファイルを作りました。
同期したあとに chrome://policy を見ると、CloudAPAuthEnabled は一覧に表示されるものの、値は「0」でした。ステータスも「OK」なので、一覧に出ているだけで安心しないで、値まで確認する必要があります。この状態で Microsoft 365 にサインインしても、結果は設定前と同じ「ここからアクセスすることはできません」でした。
直し方
- Microsoft Intune 管理センターで作成したプロファイルを開き、[構成設定]の[編集]を選びます。
- 「Allow automatic sign-in to Microsoft® cloud identity providers (Device)」を「Enable Microsoft® cloud authentication」に切り替え、[確認して保存]>[保存]を選びます(4 章の手順 4 の画面)。
- 端末で同期し(4 章の手順 7)、chrome://policy の値が「1」になったことを確認します。
- ポイント:Microsoft Learn のレジストリの例でも、有効にする値は「1」です [S1]。Microsoft Intune で配るときも、最終的に Google Chrome に「1」が届いているかを確認してください。
6. 結果:Google Chrome でシングルサインオン、サインインログで準拠を確認
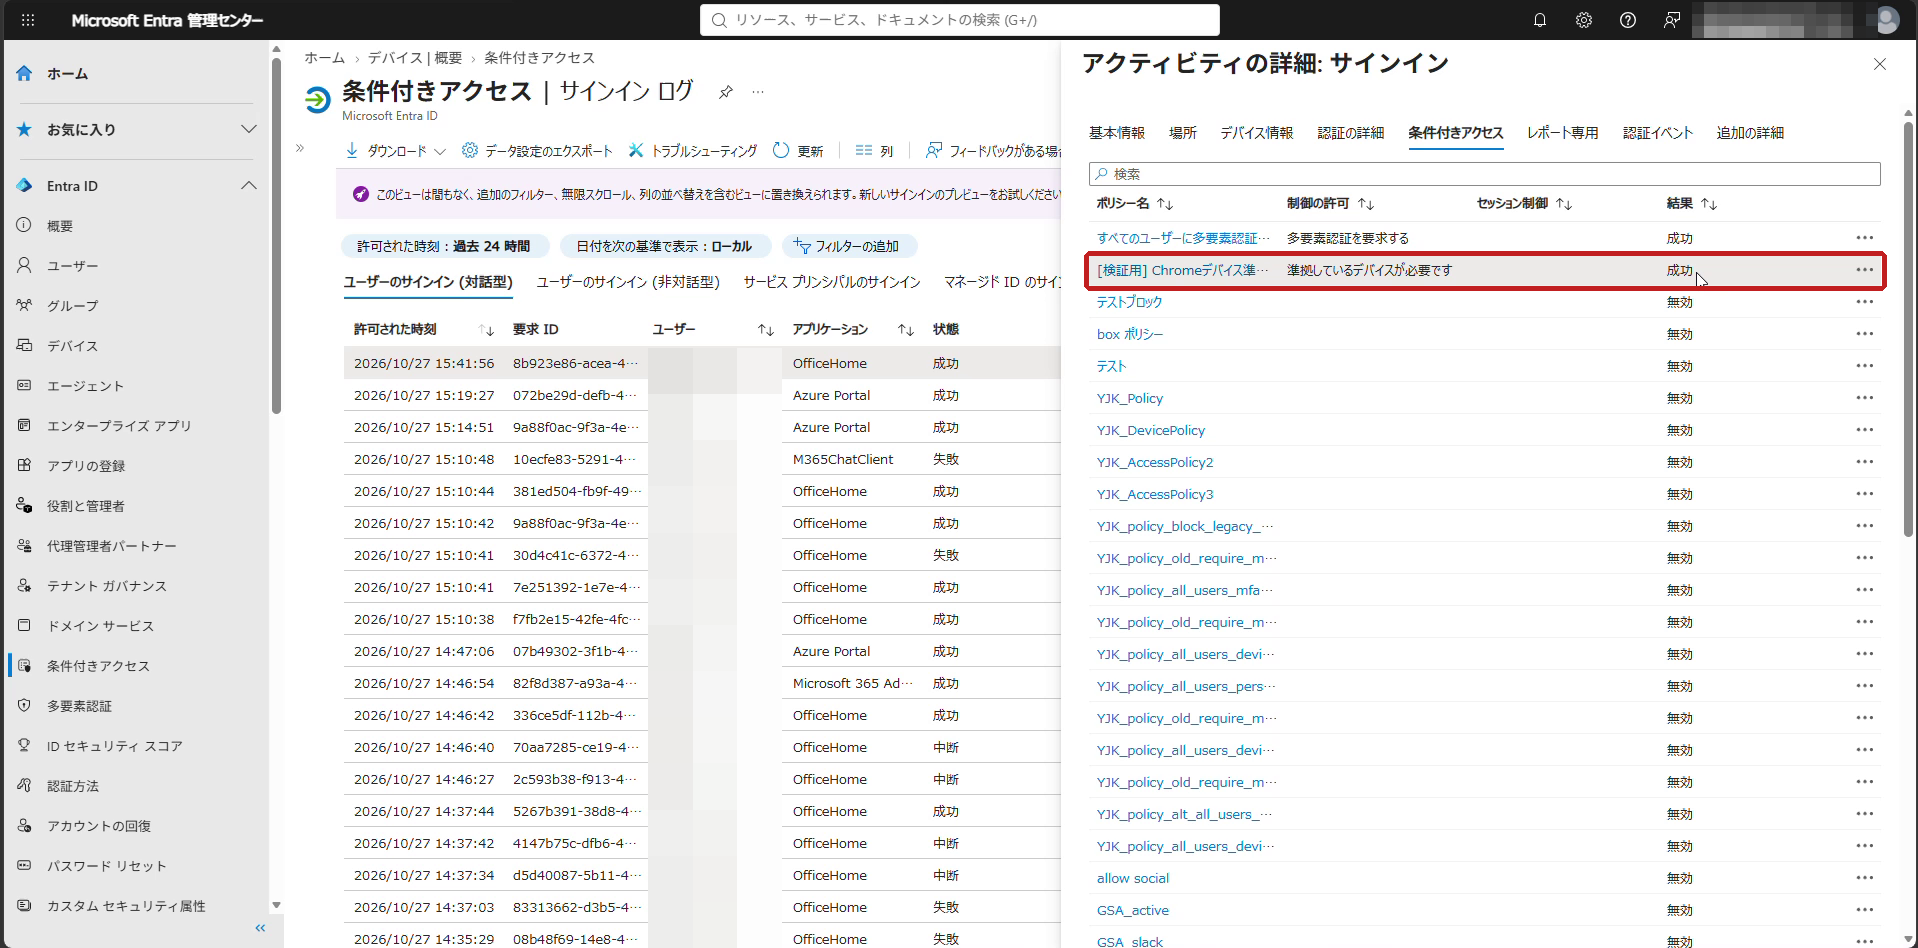
CloudAPAuthEnabled が「1」になったあとは、Google Chrome から Microsoft 365 にシングルサインオンで入れました。サインインログでも、デバイスが「準拠している:はい」と判定され、条件付きアクセスのポリシーが「成功」になっています。
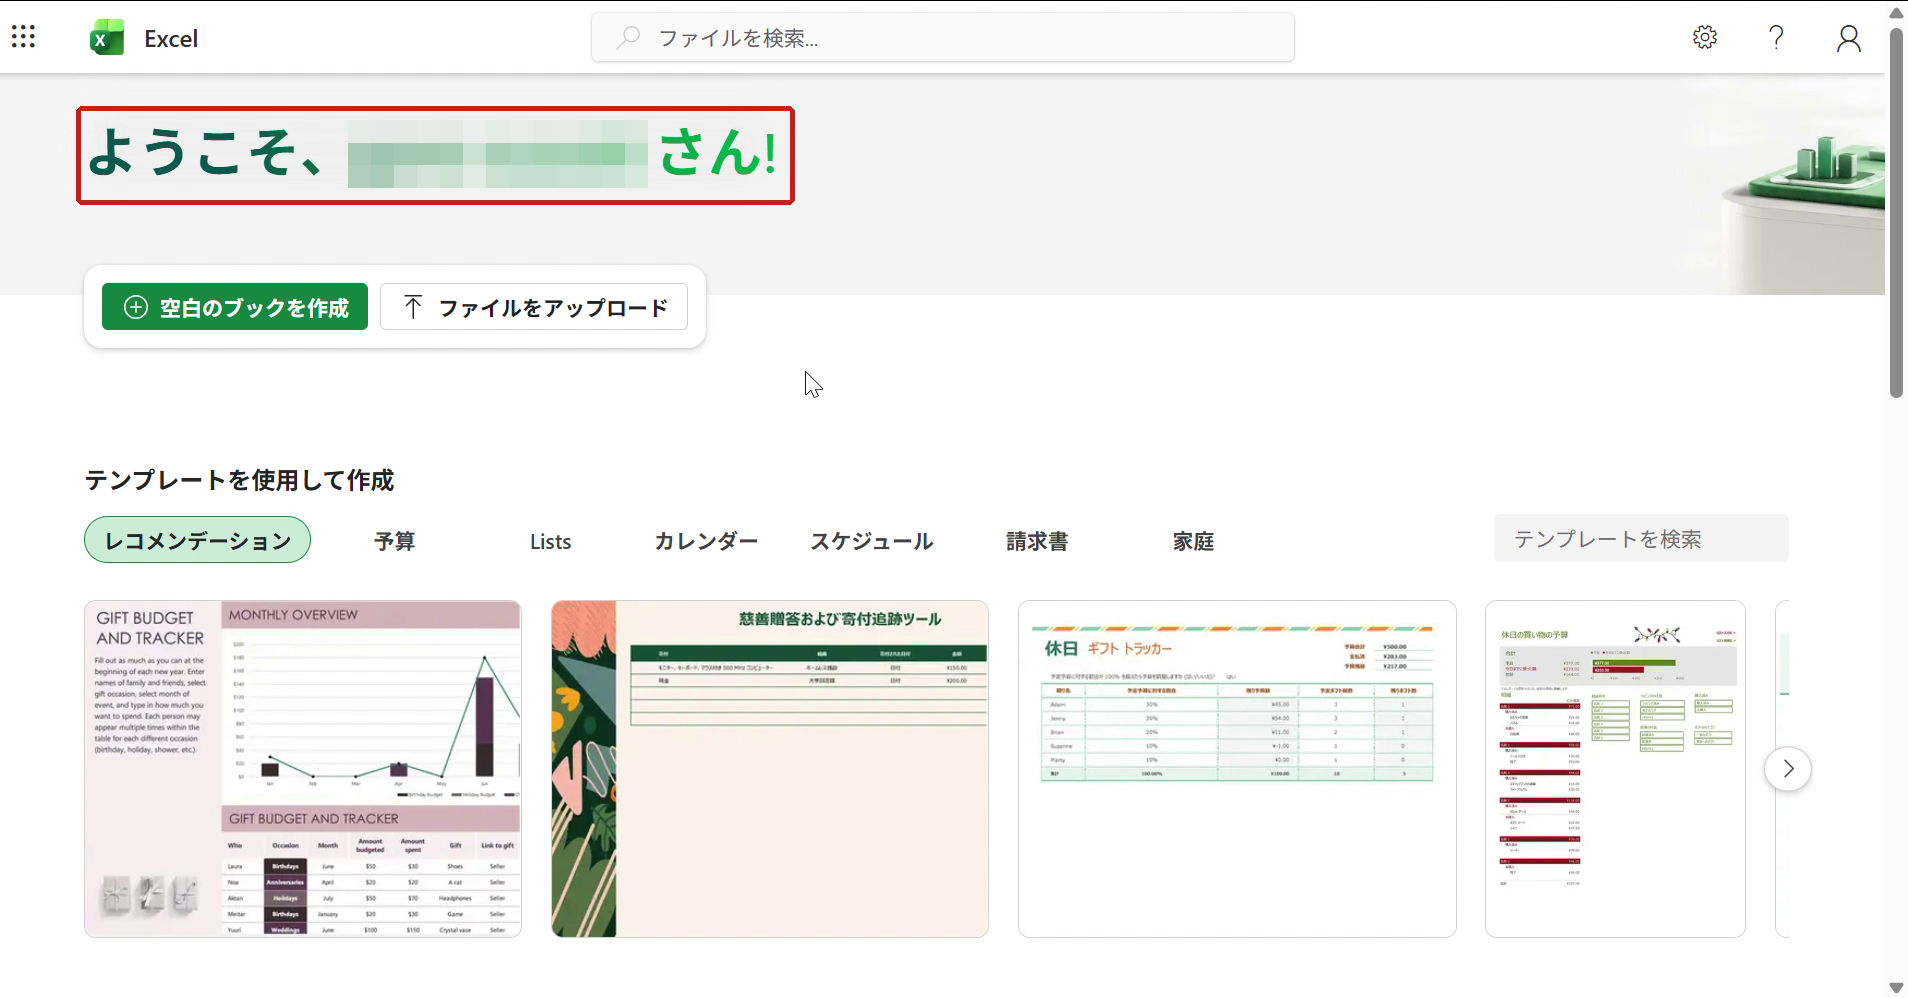
1. Google Chrome で Microsoft 365 を開き、[サインイン]を選びます。今回のテナントでは、パスワードの入力も多要素認証の承認も求められずに、Microsoft 365 Copilot と Excel(Microsoft 365 の Web 版)を開けました。
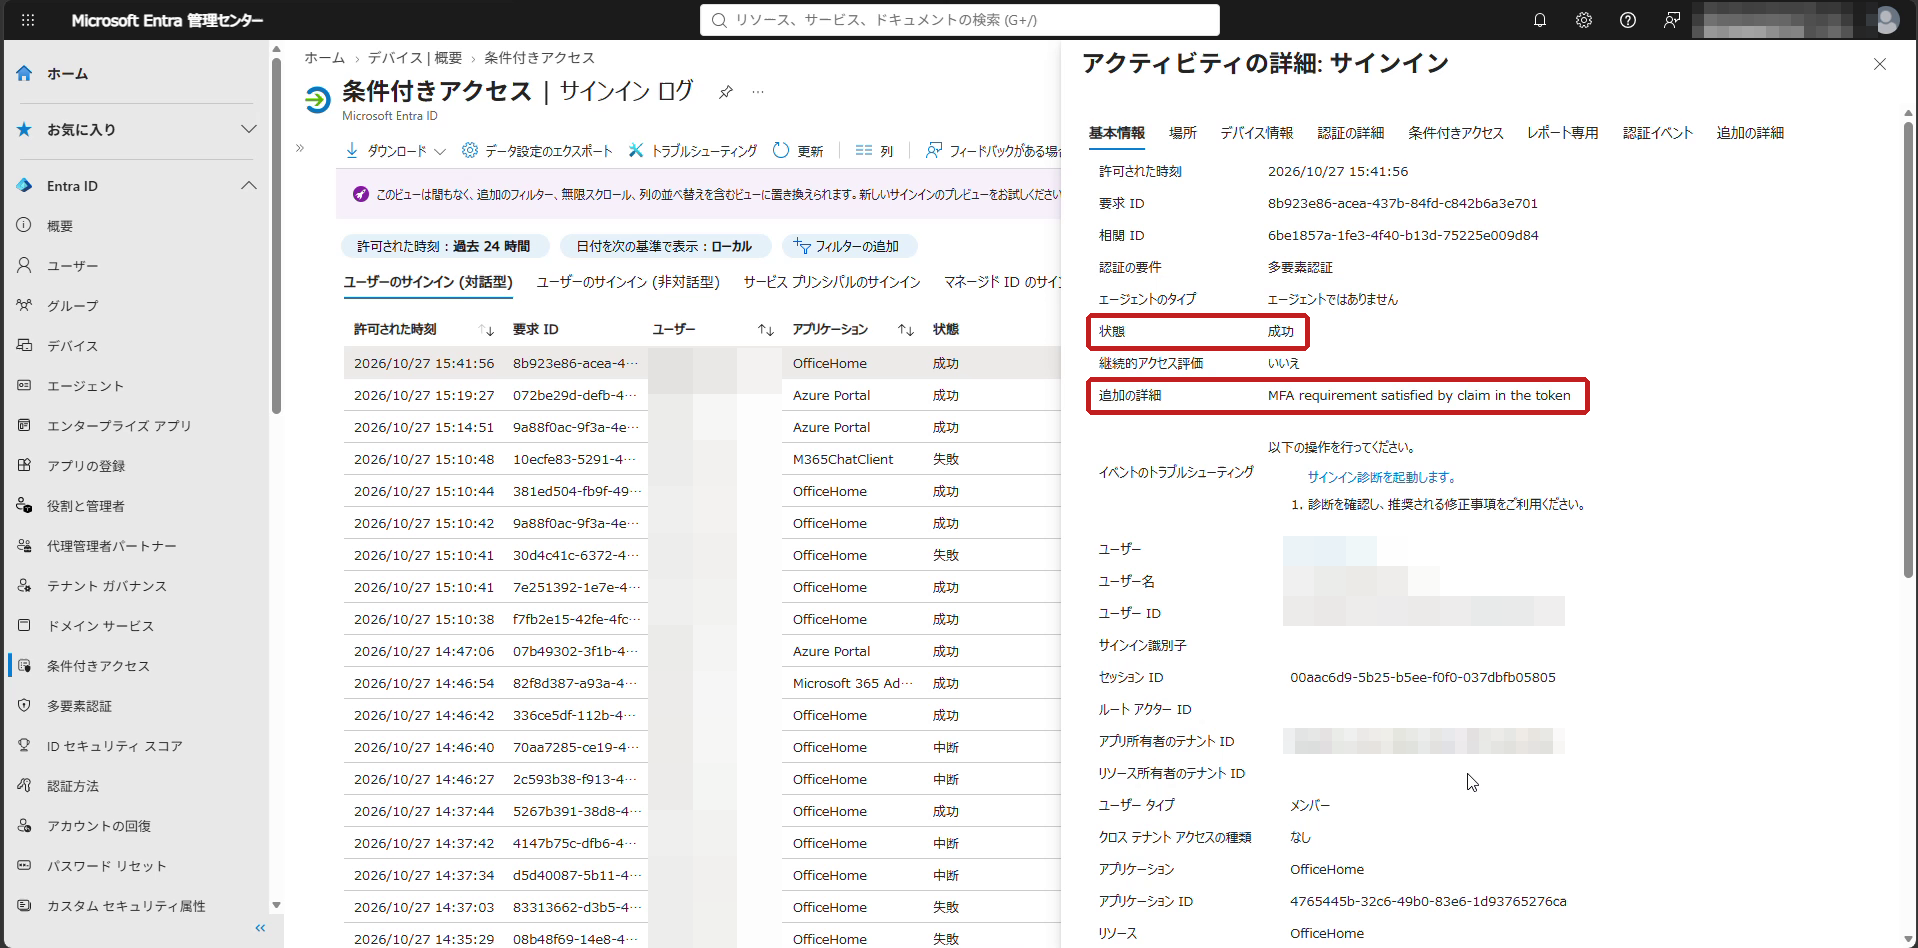
2. Microsoft Entra 管理センターのサインイン ログで、このサインインの[基本情報]を見ると、状態が「成功」でした。追加の詳細には「MFA requirement satisfied by claim in the token」(トークンの要求によって満たされました)と表示されています。これは、トークンにすでに含まれていた多要素認証の情報で要件を満たした、という意味です [S10]。たとえば Windows Hello for Business で Windows にサインインした場合、Windows のサインイン時に発行されるトークン(プライマリ更新トークン)が多要素認証の情報を持ち、アプリへのサインインにも引き継がれます [S9]。
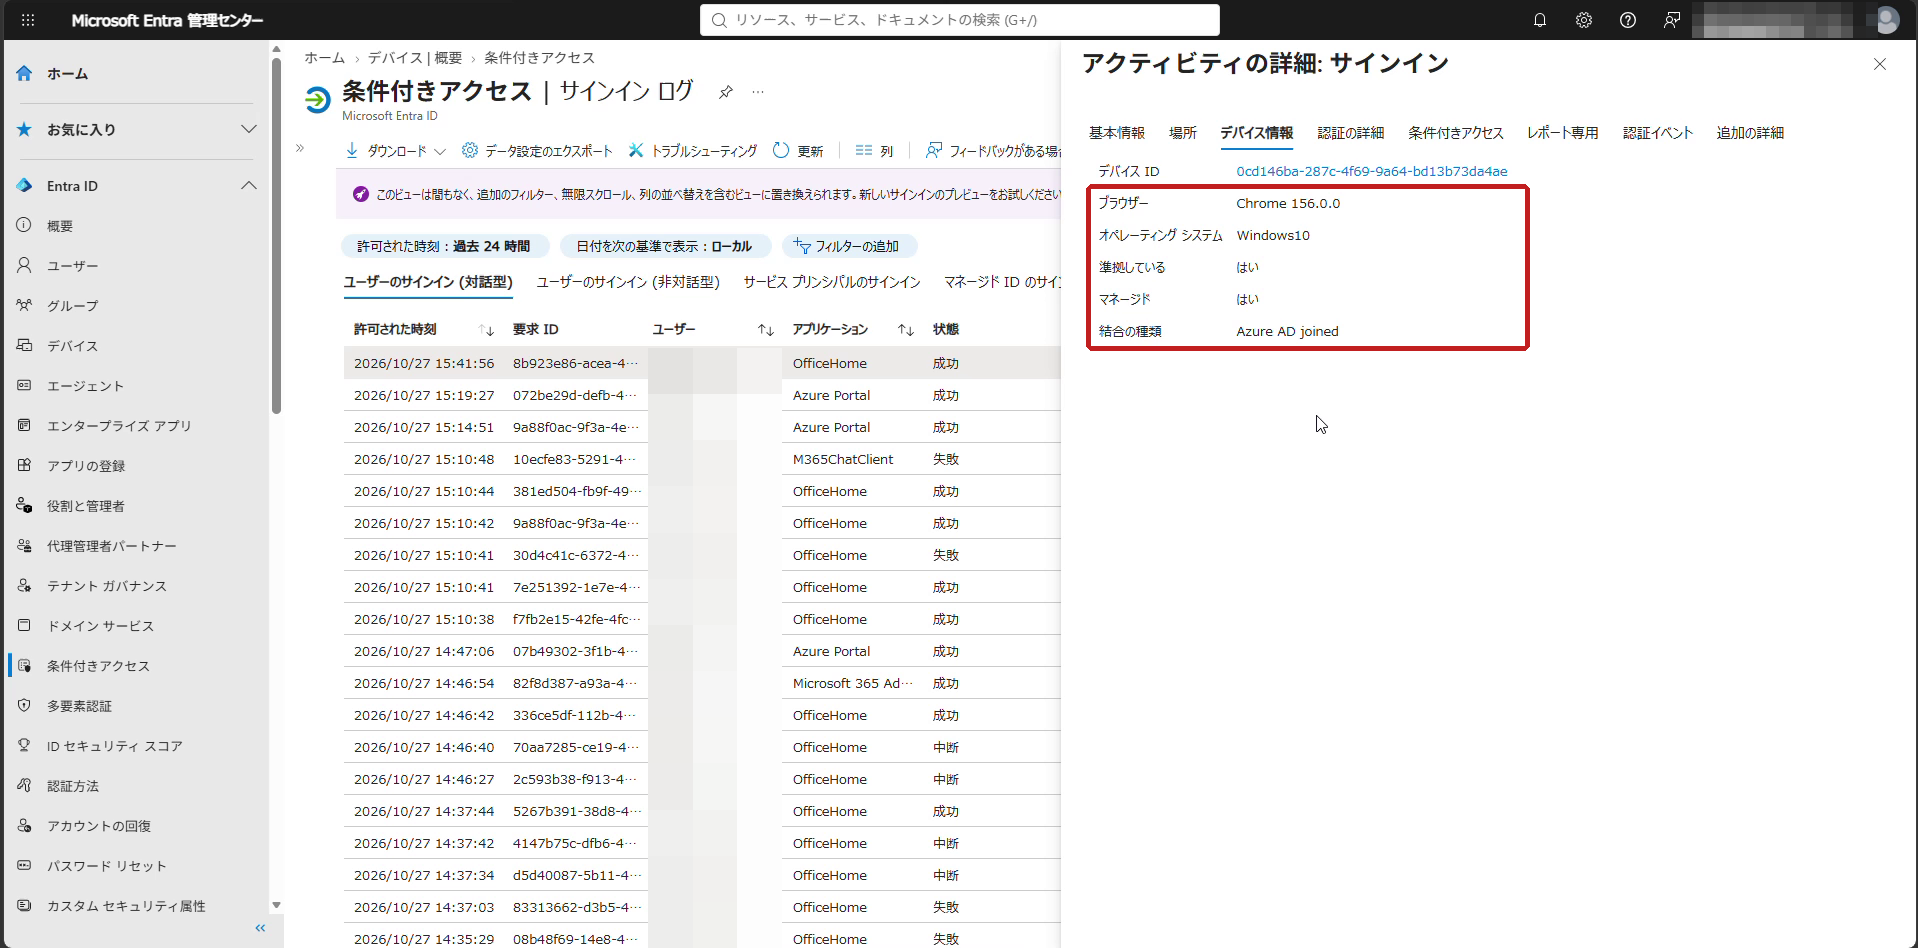
3. [デバイス情報]タブでは、ブラウザーが「Chrome 156.0.0」、オペレーティング システムが「Windows10」、準拠している「はい」、マネージド「はい」、結合の種類が「Azure AD joined」と表示されました。Google Chrome から端末の情報が渡るようになったことが分かります。
4. [条件付きアクセス]タブでは、「準拠しているデバイスが必要です」を求める検証用のポリシーの結果が「成功」になりました。
7. 残る課題
CloudAPAuthEnabled で、Windows の Google Chrome は準拠デバイスの判定に対応できます。ただし、次の場合は別の対応が必要です。
- シークレット モード・Cookie を無効にした Google Chrome:ブラウザーがプライベート モードで動いている場合や Cookie が無効な場合、デバイスのチェックは失敗します [S1]。社員には、業務ではシークレット モードを使わないよう案内しておくと、問い合わせを減らせます。
- macOS の Google Chrome:Microsoft Enterprise SSO プラグインを使う macOS では、「Microsoft シングル サインオン」拡張機能が必要です [S1]。CloudAPAuthEnabled は Windows 向けの設定です。
- 古い Google Chrome:CloudAPAuthEnabled で対応できるのは Google Chrome 111 以降です [S1]。更新されていない PC がないか、あわせて確認してください。
- 会社が管理していない PC:CloudAPAuthEnabled は Microsoft Intune に登録された PC に配る設定です。私物の PC などは、これまでどおり条件付きアクセスでブロックされます(これは本来の狙いどおりの動きです)。
まとめ
- 準拠デバイスなのに Google Chrome だけブロックされる原因は、Google Chrome が端末の情報を Microsoft Entra ID に渡していないことです。サインインログではエラー コード「53000」になります。
- Microsoft Intune の設定カタログで、Google Chrome の「Allow automatic sign-in to Microsoft® cloud identity providers」を Enabled にし、(Device) を「Enable Microsoft® cloud authentication」にして配ります。
- 配ったあとは chrome://policy で CloudAPAuthEnabled の値が「1」になっていることを確認します。「0」のままではブロックが続きます。
- 設定後は、Google Chrome でもシングルサインオンで Microsoft 365 に入れ、サインインログで「準拠している:はい」を確認できました。
Google Chrome を禁止しなくても、準拠デバイスを必須にする条件付きアクセスは導入できます。社員が使い慣れたブラウザーのまま、会社が管理する PC だけに Microsoft 365 の利用を絞れます。ご不明な点やご相談があれば、お気軽にお問い合わせください。
参考資料
- [S1] 条件付きアクセス ポリシーで条件を使用する方法(サポートされているブラウザー・Chrome のサポート)
- [S2] Chrome Enterprise のポリシー リスト(CloudAPAuthEnabled)
- [S3] 条件付きアクセスでのサインインに関する問題のトラブルシューティング
- [S4] Microsoft Entra 条件付きアクセス:ゼロ トラスト ポリシー エンジン
- [S5] Microsoft Intune のライセンス プランとオプション
- [S6] Microsoft Intune のデバイス コンプライアンス ポリシー
- [S7] Microsoft Intune で設定カタログを使用してポリシーを作成する
- [S8] Windows の登録済みデバイスを同期する
- [S9] Microsoft Entra ID のプライマリ更新トークン(PRT)について
- [S10] Microsoft Entra 多要素認証のサインイン イベントの詳細