見えないリスクへの不安
社員が利用しているSaaSやデバイス(PC・スマホ)のセキュリティ状況がブラックボックス化しており、実態が把握できていない。
Microsoft Sentinel × Foundry AI で実現する 中小企業向け簡易SOC
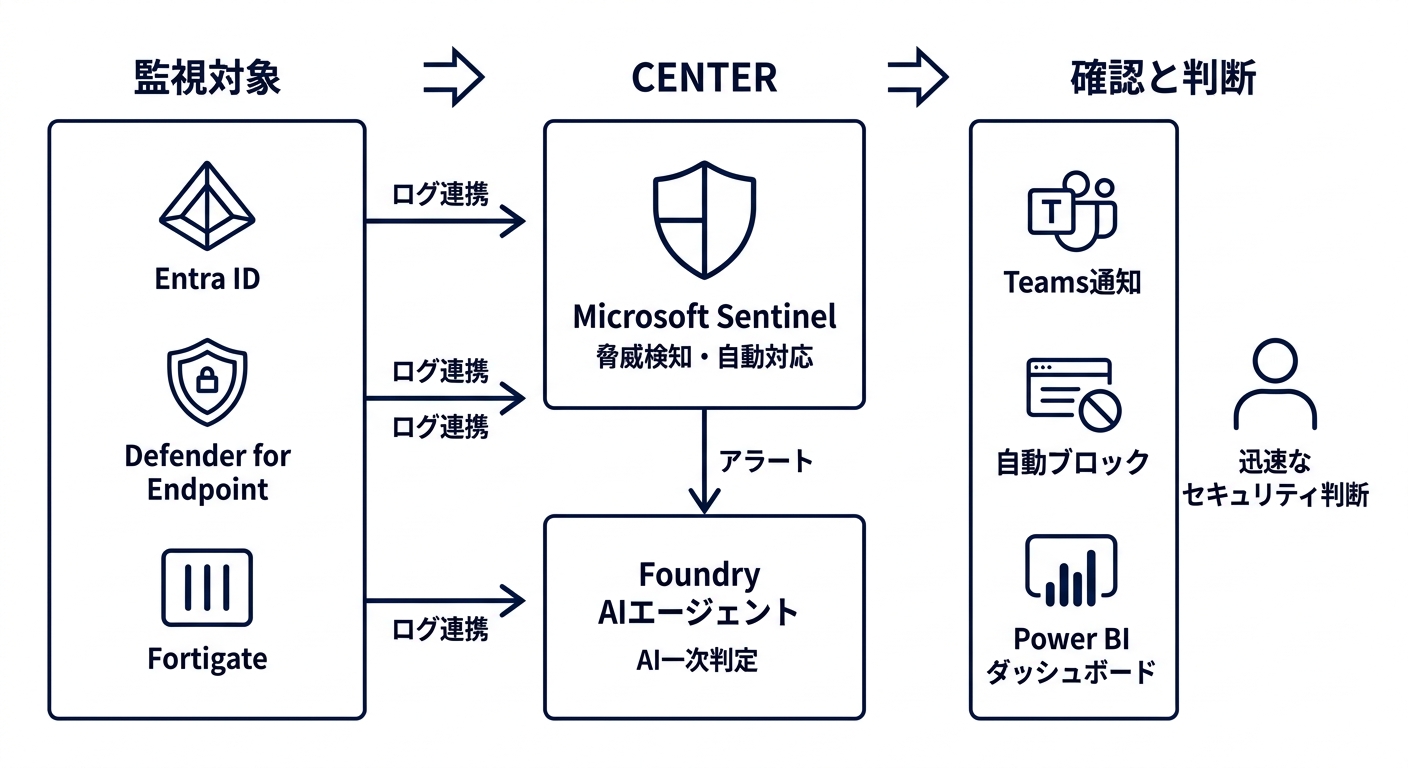
Microsoft Sentinel × Power BI × Foundry AI で作る「簡易SOC」
本サービスは、Microsoft が提供する高度なセキュリティ分析基盤「Microsoft Sentinel」と、データ可視化ツール「Power BI」、そして Microsoft Foundry の AIエージェントを組み合わせた、中小企業のための簡易SOCサービスです。
SaaSやデバイスの不審な動きを24時間可視化し、緊急アラートにはシステムが自動で対応。さらに AIエージェント(Foundry Hosted Agent)がアラートの一次判定まで担います。
「自社の環境で、システムが自動で守り、人がひと目で確認できる状態」を低コストで構築し、情シス担当者の負担を劇的に軽減します。
こんなお悩みを抱えていませんか?
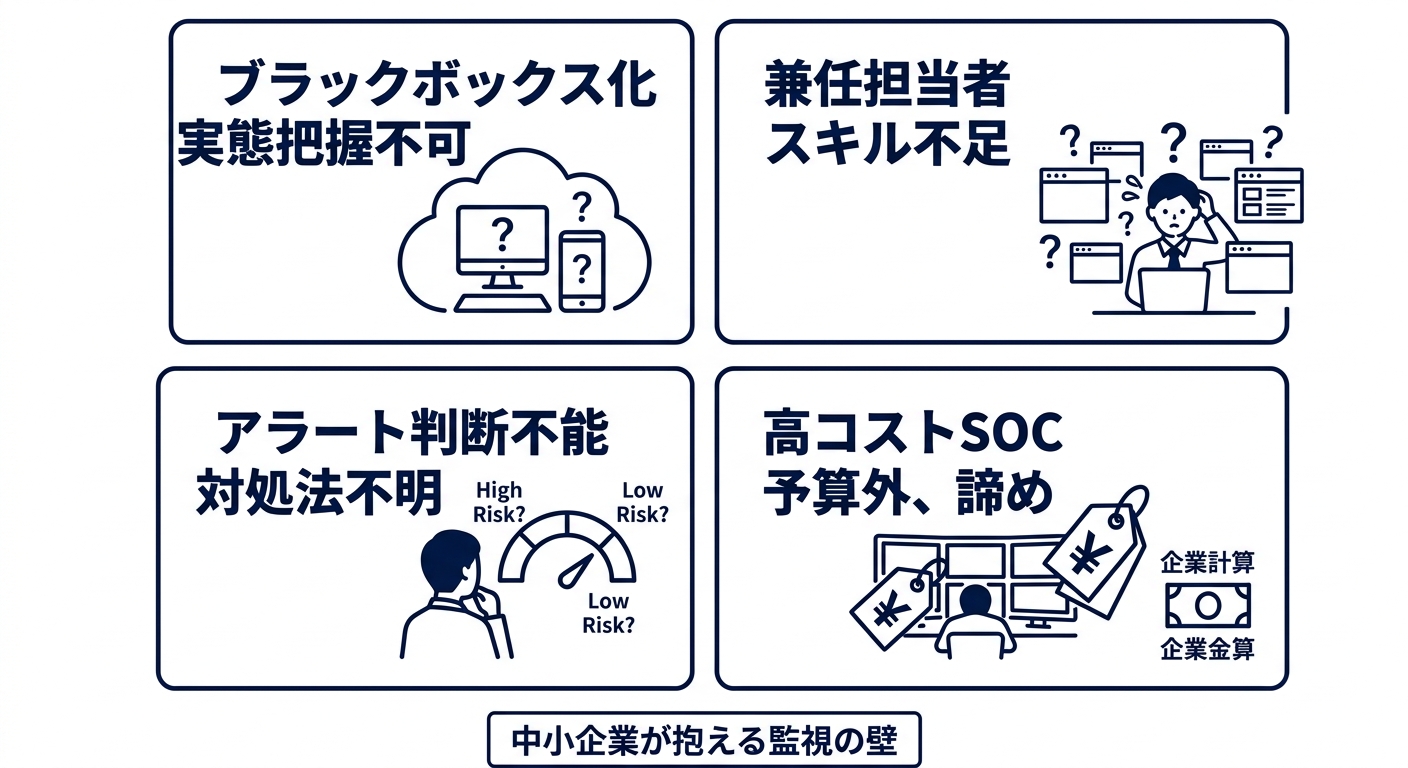
社員が利用しているSaaSやデバイス(PC・スマホ)のセキュリティ状況がブラックボックス化しており、実態が把握できていない。
専任のIT担当者がおらず兼任で対応しているため、セキュリティのアラートが出ても「危険度」や「正しい対処法」が分からない。
本格的なSOC(セキュリティ監視センター)を導入したいが、初期費用も月額費用も高額すぎて、自社の予算には合わないと諦めている。
「守るべき機密情報なんてない」と考えるセキュリティ対策の甘い中小企業が踏み台にされ、取引先である大企業へ侵入される被害が急増しています。
パスワードの使い回しなどからSaaSアカウントが乗っ取られ、顧客情報の漏洩や不正送金などの深刻な被害に繋がります。
インシデントに気づくのが遅れ、ランサムウェア(身代金要求型ウイルス)などによりシステムがダウン。取引先への損害賠償や取引停止に発展するリスクがあります。
POINT 01
アラートを通知するだけではありません。Microsoft Foundry の AIエージェントが関連ログを自動で集計・分析し、過去事例と照合したうえで「優先度」と「判断根拠」を提示します。危険なアクティビティは、あらかじめ合意した安全な範囲(ネットワーク隔離など)に限りシステムが自動でブロックします。
POINT 02
難解なログを読み解く必要はありません。Power BI を活用し、重要な指標だけを凝縮。経営層への報告も画面を見せるだけで完結します。
POINT 03
既存のMicrosoft 365などのライセンス環境やログをスムーズに連携可能。大がかりな専用機器の購入が不要なため、導入・運用コストを大幅に抑えられます。
AI-SOC の中身
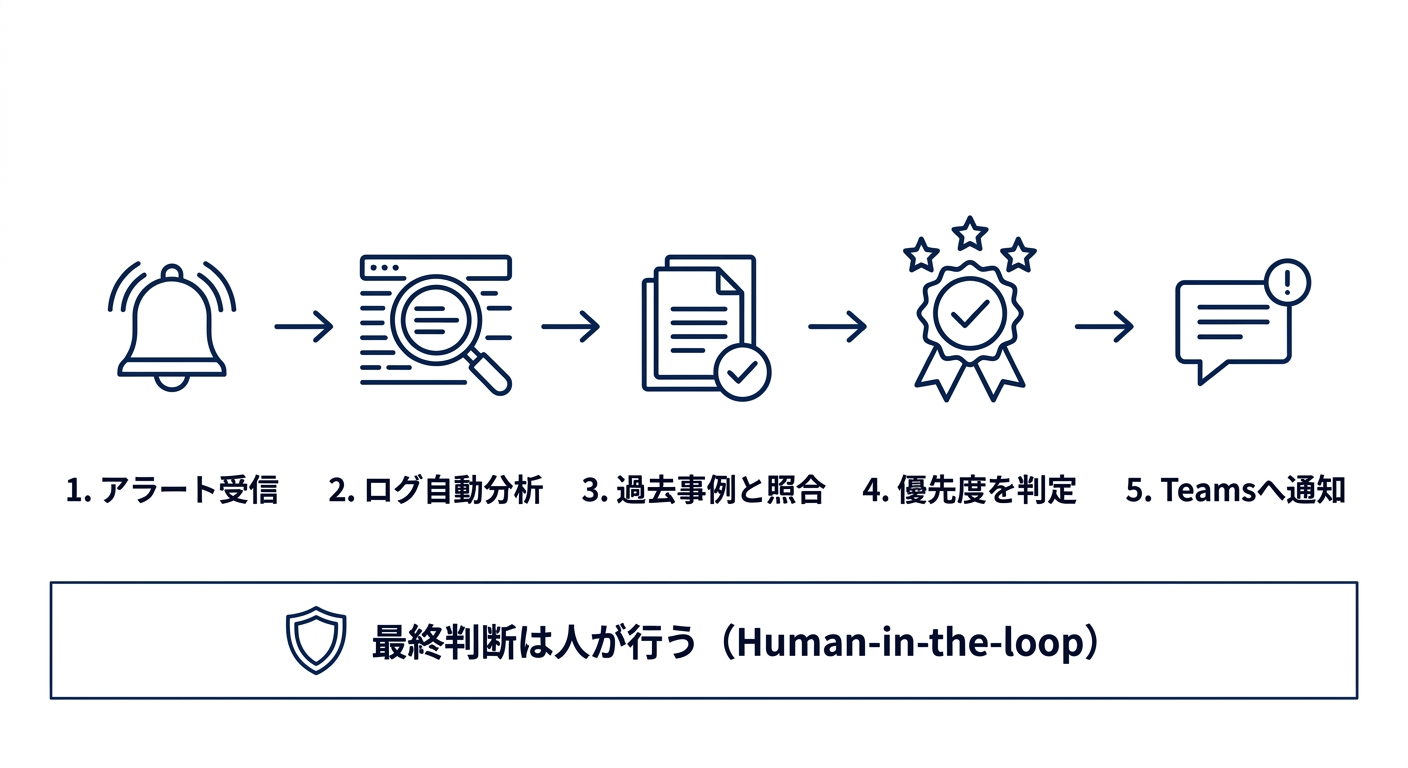
Sentinel で検知したアラートを Foundry の AIエージェントが受け取り、一次対応に必要な調査を自動で実施します。最終判断は人が行う「Human-in-the-loop」設計です。
STEP 1
Sentinel でインシデントが作成されると、Automation Rule 経由で AIエージェントが自動起動します。
STEP 2
AIが KQL で関連ログを取得し、Code Interpreter で集計・時系列分析・異常値の確認を行います。
STEP 3
File Search(RAG)で、確定済みの過去インシデントやSOC手順書を検索し、根拠付きで照合します。
STEP 4
「優先度・信頼度・分類(誤検知/正検知の見立て)・判断根拠・推奨対応」を構造化して生成します。
STEP 5
Teams へ優先度付きで通知し、Sentinel へコメント・タグを書き戻し。封じ込め等の重大操作は人の承認後に実行します。
安全設計の原則
AIエージェントには専用のID(Agent Identity)を発行し、読み取り中心の最小権限(RBAC)で運用します。アカウント無効化などの恒久的な変更を伴う高リスク操作はAIが自動実行せず、必ず人の承認を経由します。ネットワーク隔離など限定的な自動防御のみ、事前に合意した条件下で許可します。AI障害時は「判定保留」に倒れ、従来の監視運用が継続されます。
貴社に必要なセキュリティ機能を、オールインワンで提供します。
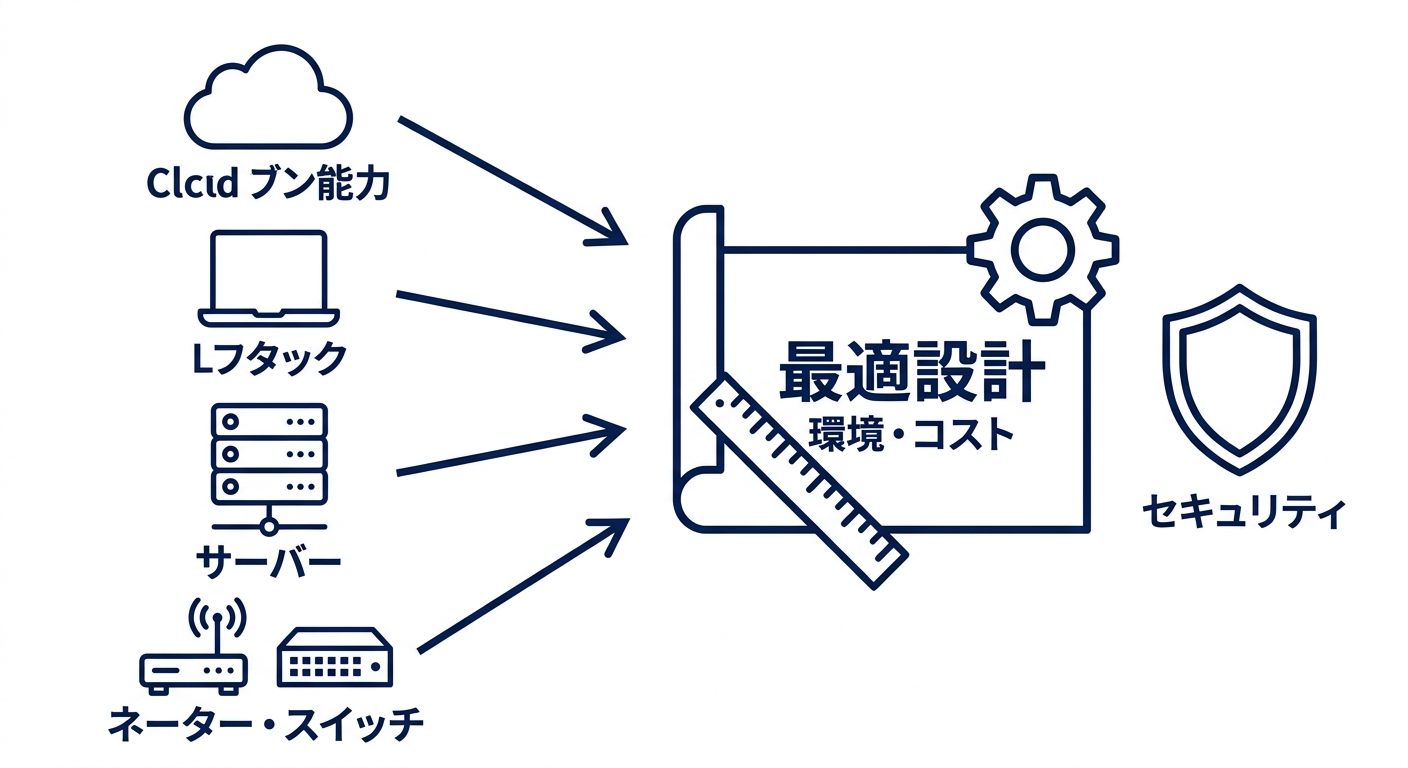
取得すべきログの選定から、コストを抑えるためのアーキテクチャ設計までを実施します。
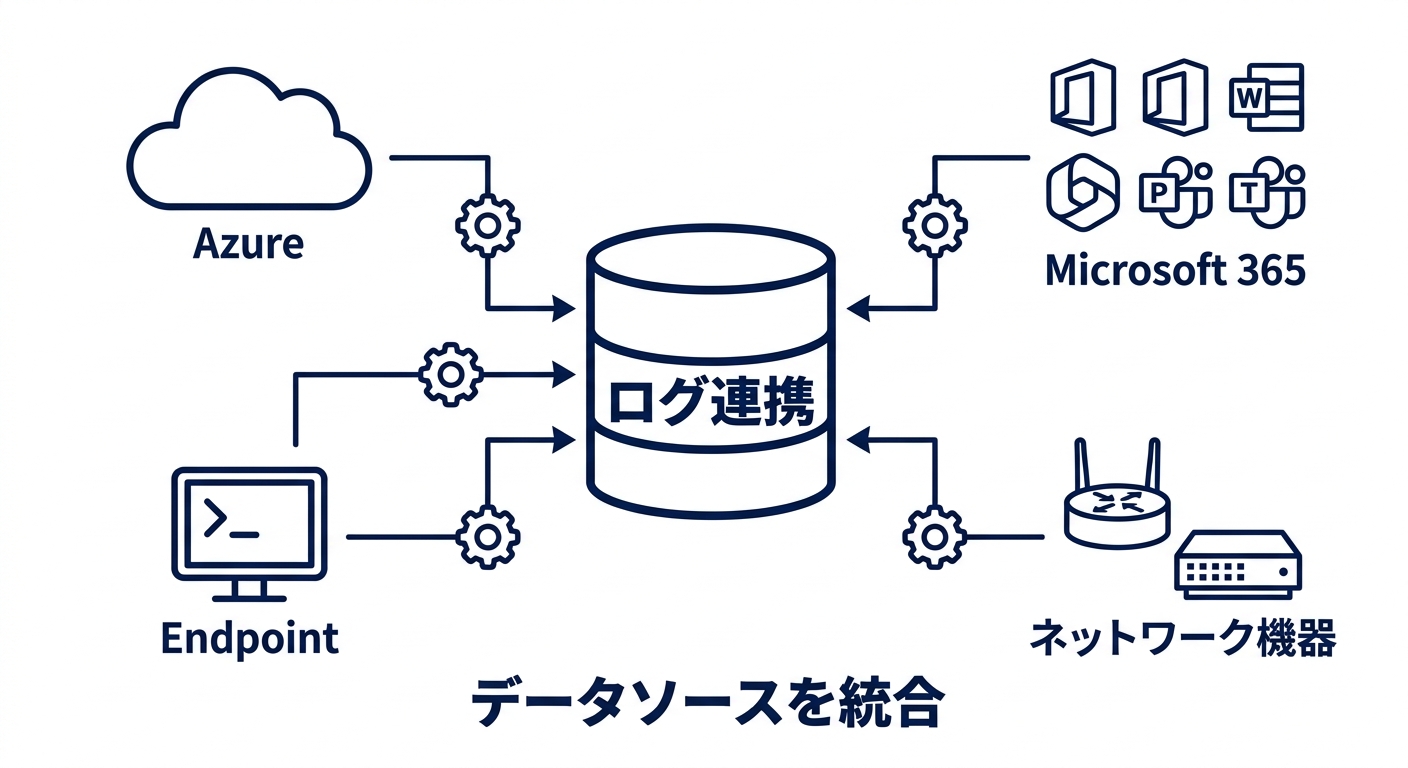
マルチクラウド・オンプレミス・各種ネットワーク機器からのログ統合設定を行います。
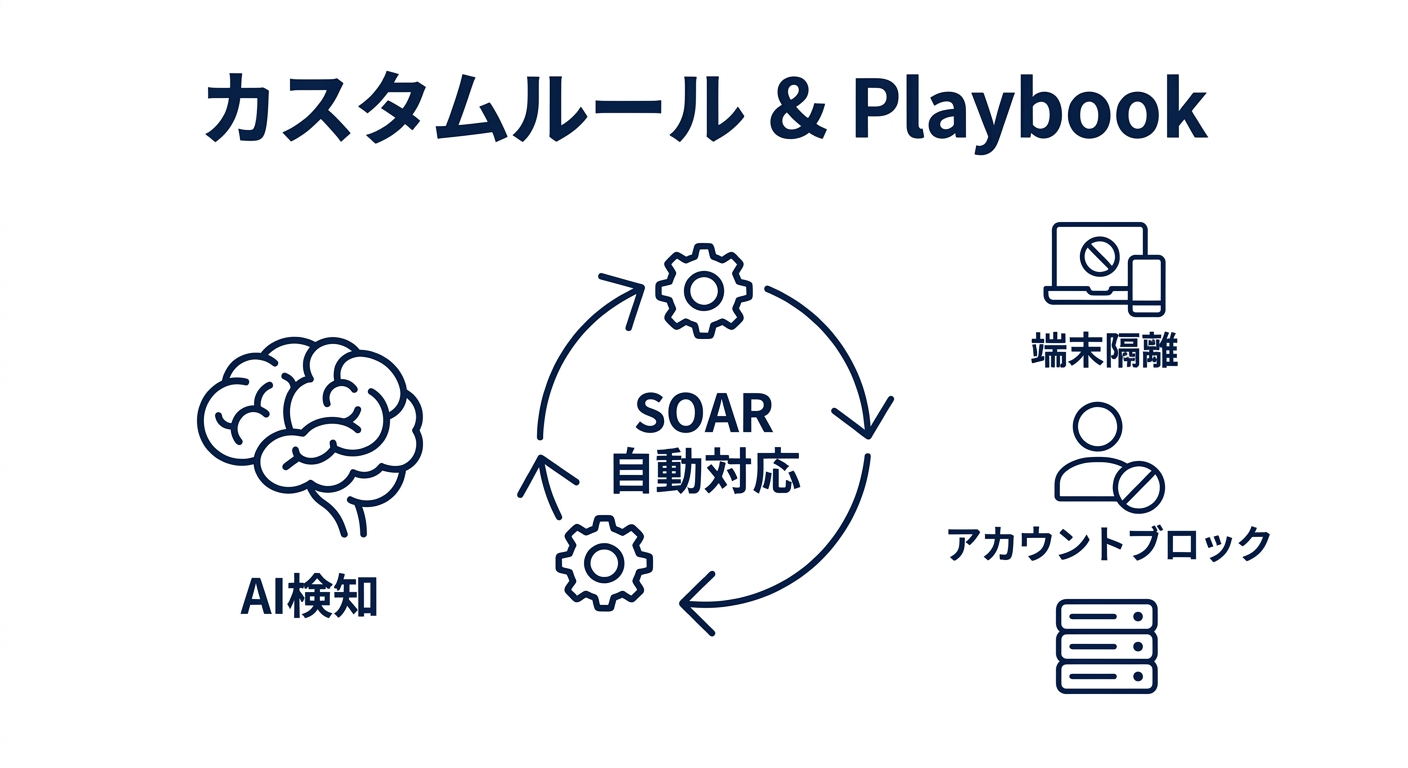
御社の運用フローに合わせた独自の検知ルールと自動対応テンプレートの適用。各種ログを集約し、不審な動きをリアルタイムで検知します。
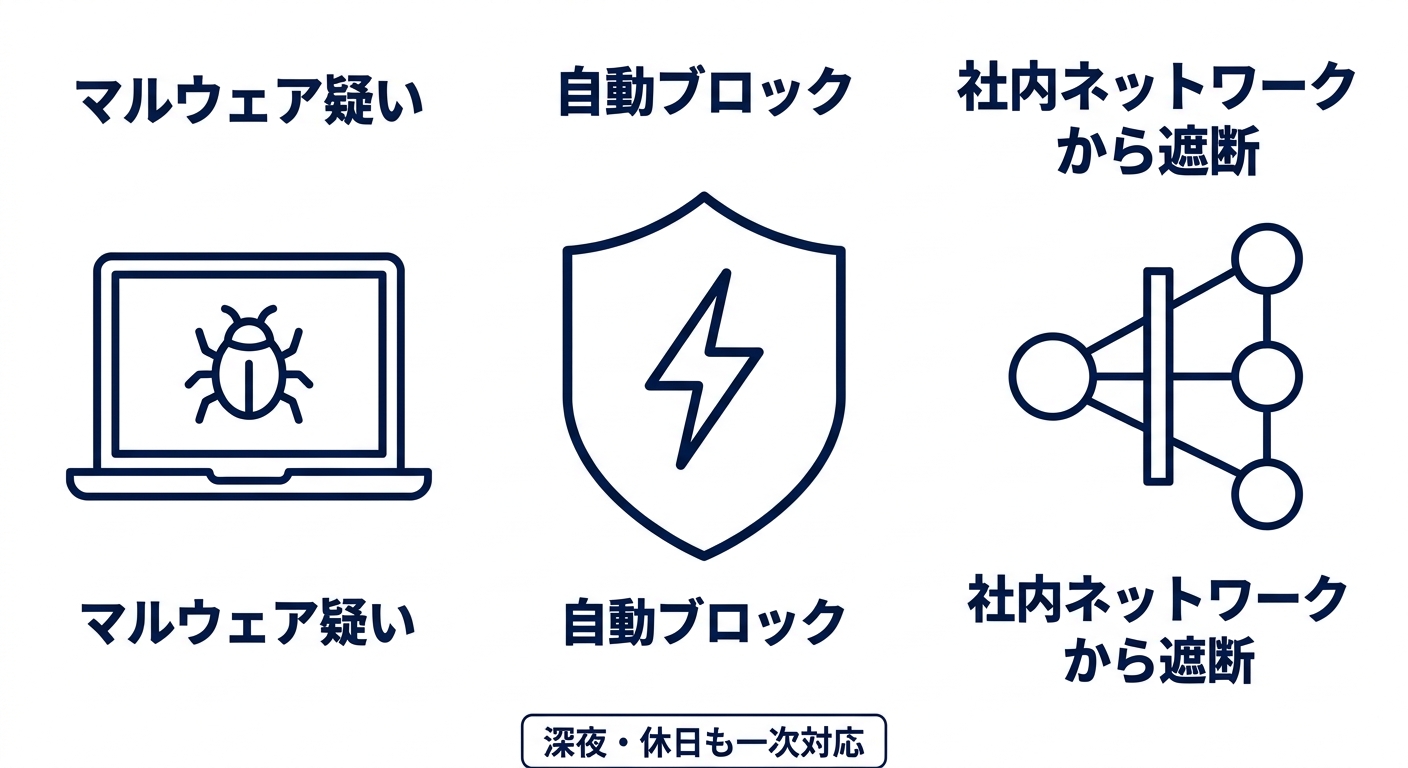
あらかじめ定義したルールに基づき、マルウェア感染が疑われるPCの社内ネットワークからの自動遮断や、条件付きアクセスによる即時ブロックなどの一次対応を自動で行います。
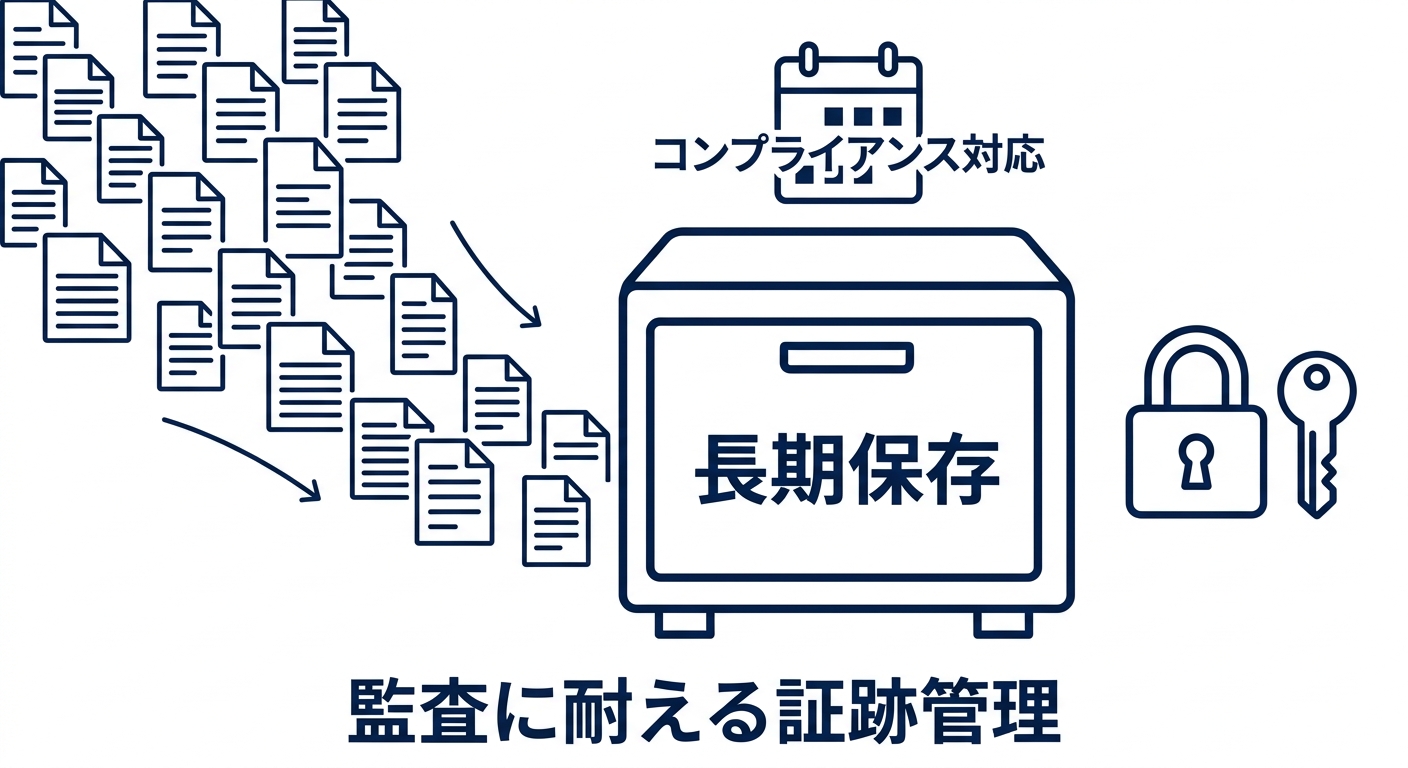
コンプライアンス対応などでログの長期保存が必要な場合、長期保持用ストレージへのアーカイブ設定等を行います。
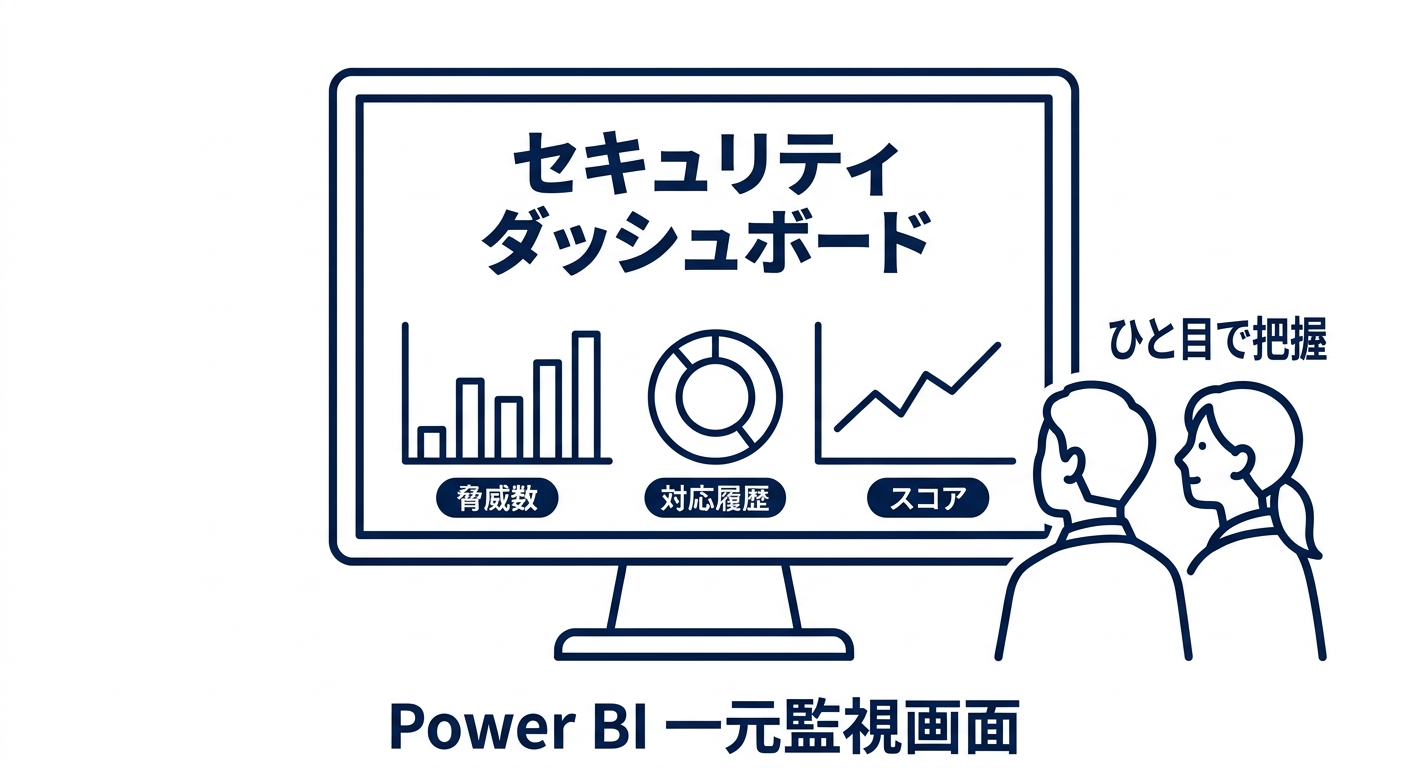
検知された脅威の数、自動対応の履歴、組織全体のセキュリティスコアなどを、直感的なグラフや表に変換してご提供します。
まず「全部入りのフルパッケージ」を基準に、ご予算に合わせて機能を絞ったプランを選べます。「この金額なら、ここまでできる」を明確にしています。
ENTRY
初期 150万円〜
月額 10万円〜
目安期間: 2週間〜1か月
フルパッケージ比 −350万円(初期)
引いた機能: AIトリアージ / ITSM連携 / SOC Workbook
まず「見える化」と「ルール型の自動防御」から始めたい企業様向け。
この金額でできること
※AIによる一次判定は含みません。アラートの読み解きは担当者様またはYJKサポートが行います。
STANDARD おすすめ
初期 300万円〜
月額 20万円〜
目安期間: 1〜2か月
フルパッケージ比 −200万円(初期)
引いた機能: ITSM連携 / 継続改善サイクル(評価・再学習)
AIの一次判定まで導入し、「アラートが来ても慌てない状態」を作りたい企業様向け。
この金額でできること
※ServiceNow / Jira 等のチケット自動起票はフルパッケージでの提供です。
FULL PACKAGE 全部入り
初期 500万円〜
月額 40万円〜
目安期間: 2〜3か月
基準プラン(すべての機能を含む)
外部SOC委託と比較し、年間コストを大幅削減※当社実績に基づく概算(50ユーザー・標準的ログ量を想定)
AIの判定精度を継続的に磨き込み、ITSMと繋いだ本格運用まで行いたい企業様向け。
この金額でできること
※検知ルール数・ログソース数・アラート件数に応じて個別見積もりとなります。
機能の段階的な追加について
エントリーから始めて、後から AIトリアージだけを追加することも可能です。差分のみのお見積もりでアップグレードできるため、初期投資を抑えながら段階的に強化できます。Microsoft 365 / Sentinel / Foundry の利用料(ライセンス・ログ取り込み・推論料金等)は別途発生します。
※上記は税抜の目安です。正式見積もりはヒアリング後にご提示します。
お客様の作業負担は最小限。スムーズな導入ステップで運用を開始できます。
「導入して終わり」ではなく、アラート疲れを起こさせない安心のサポート体制で伴走します。
検知
深夜や休日でもシステムが一次対応(隔離・ブロック)を完了させ、被害の拡大を防ぎます。
報告
「何が起きたか」「システムがどう対応したか」を、AIの判定結果とともに専門用語を極力省いてご報告します。
復旧
お客様はダッシュボードで状況を確認し、当社のサポートを受けながら安全にパスワード変更や端末の復旧作業を行っていただけます。
A. 従来の自動対応は「決められたルールを実行するだけ」ですが、AIトリアージは Microsoft Foundry の AIエージェントが関連ログの集計・分析・過去事例との照合を行い、「このアラートは危険度が高い/誤検知の可能性が高い」といった判断材料を根拠付きで提示します。最終判断は人が行うため、誤操作のリスクを抑えられます。
A. はい、可能です。当社にて各種セキュリティ製品の初期設定代行も承っております(別途お見積り)。お気軽にご相談ください。
A. はい、ご安心ください。本サービスは「専門家がいなくても使えること」を前提に設計されています。AIが一次判定を行い、緊急時はシステムが自動で防御します。日々の確認はグラフを見るだけ、不明点はサポートデスクに聞くだけの運用で完結します。
A. 多くの場合、既存ライセンス(Microsoft 365 Business PremiumやE3/E5など)の環境を活かして導入可能です。最適なプランは無料ヒアリングにて診断いたします。
A. はい、可能です。Microsoft Sentinelは多様なコネクタを備えており、Google Workspace、Zoom、その他ファイアウォール製品などのログも統合して一元監視することができます。
A. ありません。アカウント無効化や端末隔離などの高リスク操作は、AIが自動実行しない設計(Human-in-the-loop)です。AIはあくまで「調査と判断材料の提示」を行い、実行はルールで許可された範囲か、人の承認後に限定されます。
A. はい。エントリーで構築した Sentinel 基盤の上に、AIトリアージ機能を差分追加できます。追加時は差分のみのお見積もりとなるため、初期投資を無駄にせず段階的に強化できます。